Wie viel Ihres Pentest-Budgets fließt in Angebot, Kick-off und Einarbeitung statt in den Test?
Pentest as a Service (PTaaS) ist ein Rahmenvertrag für wiederkehrende Pentests: feste Prüfzyklen, erweiterbarer Scope und ein Kernteam, das Ihre Umgebung kennt. Neue Tests starten ohne neues Angebot, mit einem bereits eingearbeiteten Team. Manuell geprüft nach OWASP WSTG, ASVS und MASVS, entlang MITRE ATT&CK, bewertet nach CVSS. Für Unternehmensgruppen gilt ein Prüfstandard über alle Gesellschaften, mit zentralem Benchmarking.
Wer mehrmals im Jahr testet, zahlt bei Einzelaufträgen jedes Mal den Anlauf: Angebot, Scoping, Kick-off, Einarbeitung, Abschlussbericht. Dieser Aufwand fließt nicht in den Test selbst und fällt bei jedem Auftrag erneut an. Bei jährlichen Einzeltests bleibt zudem eine Lücke zwischen Veränderung und Prüfung, die in Entwicklungsumgebungen schnell Monate beträgt.
Pentest as a Service (PTaaS) ist ein Vertragsrahmen mit einer Mindestlaufzeit von zwölf Monaten. Prüfzyklen, Zugänge und Ansprechpartner stehen fest, der Testbereich lässt sich im laufenden Rahmen erweitern und Ergebnisse kommen in Etappen, sobald sie vorliegen. Ein fester Kern des Teams bleibt über die Laufzeit an Ihrer Umgebung. Für Sie heißt das: ein Vertrag statt vieler Einzelaufträge, keine erneute Einarbeitung und ein schnellerer Start, wenn sich etwas ändert.
Monatlich oder quartalsweise, abgestimmt auf Ihre Release- und Änderungsplanung.
Neue Systeme, Anwendungen oder Standorte nehmen wir im laufenden Rahmen auf, ohne neues Projektsetup.
Ergebnisse je Testzyklus, mit priorisierten Aufgaben, die Ihr Team direkt übernehmen kann. Kritische Befunde melden wir sofort.
Für interne Tests installieren wir ein Remote-Gateway, das nur während der vereinbarten Tests aktiv ist. Für besonders sensible Umgebungen arbeiten wir bei Bedarf auch vor Ort.
Externe und interne Infrastruktur, Webanwendungen und APIs, Mobile Apps und Cloud, je nach vereinbartem Zuschnitt.
Einheitliche Methodik, Mindestumfänge und CVSS-Bewertung in allen Gesellschaften, Angriffspfade über gemeinsame AD- und Entra-ID-Strukturen, zentrales Benchmarking und festgelegte Berichtswege für Group CISO und Konzern- oder Bereichsleitung.
Pentest as a Service bündelt wiederkehrende, manuelle Pentests in einem Rahmenvertrag, der den vereinbarten Scope abdeckt und sich um neu hinzukommende Systeme erweitern lässt. Gedacht ist er für Organisationen, die sich laufend verändern oder regelmäßige Tests nachweisen müssen; ein Kernteam kennt Ihre Umgebung. Erweitern lässt sich der Rahmen um Release-Tests, gruppenweite Standards mit Benchmarking für Unternehmensgruppen oder Attack Surface Management. Befunde aus den Zyklen steuern wir auf Wunsch in der Umsetzungsbegleitung bis zur Schließung.
Wir klären Umgebung, Änderungsrhythmus und Nachweisanforderungen. Umfang und Takt legen wir im Scoping gemeinsam fest.
Prüfzyklen, Testfenster, Eskalationswege und Berichtsempfänger werden festgelegt.
Remote-Gateway oder Vor-Ort-Zugang, Testkonten und Kommunikationswege werden einmalig eingerichtet.
Manuelle Tests durch unsere Pentester, mit Ergebnis je Zyklus und Nachtest behobener Befunde sowie kontinuierlicher Validierung Ihrer Maßnahmen.
Zum Ende der Laufzeit zeigt ein Rückblick, wie sich die Befundlage über alle Zyklen entwickelt hat.
Zuerst die technischen Erkenntnisse für Ihr IT-Team, dann der Plan für die Behebung, dann die Zusammenfassung für Ihre Geschäftsführung und die Prüfbescheinigung für Kunden, Auditoren oder Versicherer. Alles beruht auf denselben Befunden.
Jeder Befund mit Nachweis, Einordnung nach CVSS, Auswirkung und Relevanz für Ihre Umgebung, dazu die Liste der betroffenen Systeme und Geräte. Nachvollziehbar und im vereinbarten Retest überprüfbar.
Ein priorisierter Actionplan mit klaren Verantwortlichkeiten, optional geschärft im Technischen Workshop mit Ihrem Team. Er ist die Grundlage für die Behebung und auf Wunsch begleiten wir die Umsetzung bis zum Retest.
Lage, Entwicklung und Entscheidungsbedarf je Zyklus, verständlich ohne technisches Vorwissen. Der Validierungsbericht zeigt, welche Maßnahmen aus früheren Zyklen nachweislich wirken und wo Schwachstellen wiederkehren.
Die Bestätigung der durchgeführten Prüfung, ohne technische Details preiszugeben. Für Kunden, Auditoren, Aufsicht und Ihre Cyberversicherung.
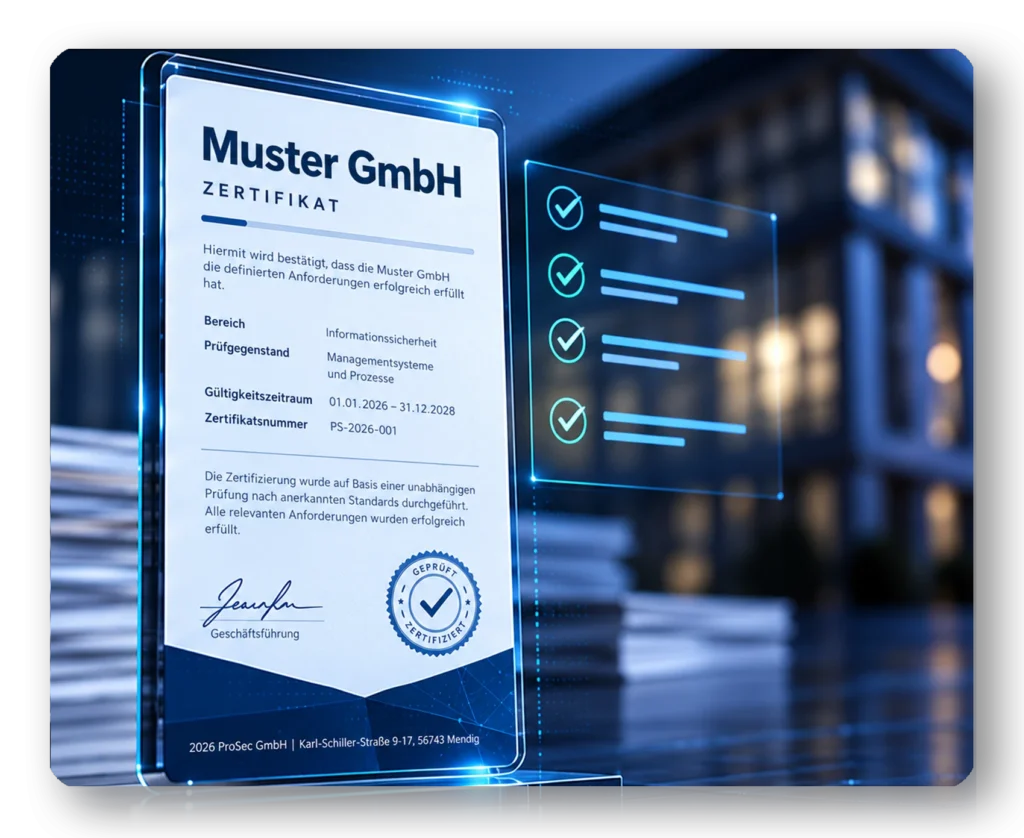
Melden Sie sich bei uns. Im Termin zeigen wir Ihnen an einem anonymisierten Beispiel, wie IT-Sicherheitsreport, Actionplan, technische Ergebnispräsentation und Prüfbescheinigung für Ihre Prüfung aussehen.
„Gestartet sind wir mit einem umfangreichen Penetrationstest […]. Mittlerweile sind wir in einer regelmäßigen Betreuung, um das erreichte Sicherheitsniveau weiter auszubauen.“
Marcel Widmaier, Geschäftsführer, Glatthaar Keller GmbH & Co. KG
Pentest as a Service ist der Rahmen für wiederkehrende Tests einer Organisation, die Testarten folgen ihrer jeweiligen Methodik. Für Entwicklungszyklen, mehrere Gesellschaften oder laufende Beobachtung lässt er sich gezielt erweitern.
Kontinuierlich testen
Wenn Ihre Anwendungen in kurzen Sprints ausgeliefert werden, binden Release-Tests die Prüfzyklen an Ihren Release-Kalender.
Zur LeistungSchwachstellen schließen
Wenn Befunde aus den Zyklen konsequent geschlossen werden sollen, steuert die Umsetzungsbegleitung die Behebung mit Ihrem Team bis zum Retest.
Zur LeistungÜberwachen & belegen
Kombinierbar, sobald Veränderungen an Ihrer externen Angriffsfläche auch zwischen den Zyklen erkannt und zeitnah nachgetestet werden sollen.
Zur LeistungPenetrationstests
Wenn eine geschäftskritische Anwendung eine vollständige Prüfung in der Tiefe braucht, lässt sich ein Test der Webanwendungen & APIs als eigener Zyklus im Rahmen einplanen.
Zur LeistungSchildern Sie kurz, worum es geht. Den Zuschnitt erarbeiten wir mit Ihnen im Scoping. Für das Beratungsgespräch müssen
Sie sich nicht vorbereiten, wir führen Sie fachlich Schritt für Schritt. Ausgehend von Ihren Unternehmensabläufen und IT-Systemen ermitteln wir gemeinsam das passende Testkonzept.
Diese Fragen erreichen uns zu dieser Leistung am häufigsten. Was fehlt, klären wir gern persönlich im Beratungsgespräch.
Für Organisationen, die mehr als einmal im Jahr testen, deren Umgebung sich laufend ändert oder die regelmäßige Tests nachweisen müssen. Wer einmal jährlich eine stabile Umgebung prüft, ist mit einem Einzelauftrag oft besser bedient.
Weder noch. Geprüft wird manuell durch Pentester, unterstützt durch Werkzeuge. Ein Befund entsteht erst, wenn die Ausnutzbarkeit geprüft ist. Manche Anbieter verstehen unter PTaaS vor allem eine Plattform, bei uns steht das Team im Mittelpunkt.
Ja. Für Betreiber kritischer Anlagen und regulierte Unternehmen vereinbaren wir Rahmenverträge, in denen Nachweisanforderungen, Testfenster und Eskalationswege von Beginn an geregelt sind.
So oft, wie sich Ihre Umgebung wesentlich verändert, und mindestens in dem Rhythmus, den Ihre Regelwerke vorgeben. PCI DSS etwa verlangt regelmäßige Tests und zusätzlich Tests nach wesentlichen Änderungen. In Umgebungen mit häufigen Releases oder Migrationen reicht ein jährlicher Test daher selten aus, den passenden Takt legen wir im Scoping fest.
Ausdrücklich verlangen sie unter anderem PCI DSS für Umgebungen mit Kartendaten und DORA für Finanzunternehmen im Rahmen der Resilienztests. ISO/IEC 27001, NIS2 und das BSIG fordern ein wirksames Management technischer Schwachstellen und die Bewertung der Wirksamkeit von Maßnahmen, regelmäßige Pentests sind dafür der übliche Nachweis. Die Prüfbescheinigung aus dem Rahmen dokumentiert Umfang und Zeitraum.
Das Gateway ist nur während der vereinbarten Testfenster aktiv. In welchem Netzsegment es steht und welche Verbindungen es aufbauen darf, legen wir mit Ihrem Team fest. Für besonders sensible Umgebungen arbeiten wir vor Ort.
Ja. Neue Systeme, Anwendungen oder Standorte nehmen wir im laufenden Rahmen auf, ohne neues Projektsetup. Wie sich eine Änderung auf Zyklen und Umfang auswirkt, stimmen Sie mit Ihrem Ansprechpartner bei uns ab.
Schneller als ein Einzelauftrag, weil Angebot, Vertrag, Zugänge und Einarbeitung bereits erledigt sind. Welchen Vorlauf ein zusätzlicher Test braucht, legen wir im Rahmen fest. Bei dringenden Anlässen, etwa einer neu bekannten Schwachstelle, stimmen wir die Priorität direkt mit Ihnen ab.
Durch einheitliche Methodik, abgestimmte Mindestumfänge und dasselbe Bewertungsschema in allen Gesellschaften. Erst dann sagen Kennzahlen wie Befunde nach Schwere oder Behebungsdauer etwas über die Sicherheitslage aus und nicht über den jeweiligen Anbieter. Welche Kennzahlen Sie steuern möchten, legen wir vorab gemeinsam fest.
Ja, idealerweise bevor es an Verzeichnisdienste, Netz oder zentrale Zugänge der Gruppe angebunden wird. Nach der Anbindung werden Schwachstellen der neuen Gesellschaft unmittelbar zum Risiko für die anderen. Im laufenden Programm lässt sich dieser Test ohne neues Projektsetup einplanen.
Das entscheiden Sie. Üblich sind Detailberichte nur für die jeweilige Gesellschaft und ein Vergleich, offen oder anonymisiert, für die Gruppe. Die Berichtswege legen wir im Scoping fest.
Weitere Details zu Pentest as a Service.
Bei jedem einzelnen Pentest fließt ein spürbarer Teil der Projektzeit in Organisation und Dokumentation. Im Rahmenvertrag entfällt dieser Aufwand zu großen Teilen, weil Zugänge, Ansprechpartner und Abläufe bereits stehen.
| Klassischer Pentest | Pentest as a Service | |
|---|---|---|
| Testbereich | Vorab festgelegt | Im laufenden Rahmen erweiterbar |
| Ergebnisse | Gesamt am Ende | In Etappen, sobald sie vorliegen |
| Statusbericht | Einmalig | Je Prüfzyklus |
| Zusammenarbeit | Einige Wochen | Mindestens zwölf Monate |
| Takt | Einmalig oder jährlich | Zum Beispiel monatlich oder quartalsweise |
Für Betreiber kritischer Anlagen regelt der Rahmenvertrag oft, wann welche Systeme vor Ort geprüft werden. Pauschallösungen gibt es hier nicht, das passende Modell legen wir gemeinsam fest.
Wir verwenden Cookies, und Google reCAPTCHA, das Google Fonts lädt und mit Google-Servern kommuniziert. Durch die weitere Nutzung unserer Website stimmen Sie der Verwendung von Cookies und unserer Datenschutzerklärung zu.