Wie weit kommt ein Angreifer mit einer einzigen übernommenen Identität in Ihrem Entra-ID-Tenant?
Cloud-Security-Audit und Cloud-Pentest verbinden wir: Wir prüfen die Konfiguration Ihrer Cloud und zeigen, wie weit ein Angreifer mit einer übernommenen Identität in Entra ID, Microsoft 365 und Azure kommt. Im Fokus stehen Conditional Access, privilegierte Rollen, Dienstprinzipale und Anwendungsberechtigungen. Grundlage bilden der Microsoft Cloud Security Benchmark und die CIS Benchmarks, die Angriffspfade ordnen wir nach MITRE ATT&CK for Cloud ein.
In der Cloud verschiebt sich die Angriffsfläche von Servern zu Identitäten und Berechtigungen. Wer eine Identität übernimmt oder ein zu weit berechtigtes Dienstkonto findet, braucht keine klassische Schwachstelle mehr. Fehlkonfigurationen in Conditional Access, überzählige Rollen und dauerhaft gültige Anwendungsberechtigungen sind die eigentlichen Einfallstore. Hinzu kommt Phishing, das die Mehrfaktor-Authentifizierung über abgefangene Sitzungstoken umgeht und so Microsoft-365-Konten übernimmt.
Hybride Umgebungen erhöhen die Komplexität, weil lokales Active Directory und Entra ID Vertrauensbeziehungen teilen. Ein Angreifer nutzt genau diese Übergänge. Wir prüfen Identitäten, Konfigurationen und Angriffspfade in Entra ID, Microsoft 365 und Azure aus Angreifersicht und bewerten dabei auch, wie einzelne Fehlkonfigurationen zusammenspielen.
Conditional Access, Rollen nach dem Least-Privilege-Prinzip, privilegierte Rollenverwaltung und die Durchsetzung von Mehrfaktor-Authentifizierung stehen im Zentrum.
Wir prüfen persistente Anwendungszugriffe, Dienstprinzipale und die Möglichkeit von Token-Diebstahl, weil hier dauerhafte Zugänge entstehen.
E-Mail-Schutz mit SPF, DKIM und DMARC, Freigaberichtlinien in Teams, SharePoint und OneDrive, Drittanbieter-Integrationen und Schatten-IT werden systematisch bewertet.
Öffentlich erreichbare Dienste, Netzwerksicherheit, Schlüsselverwaltung und die RBAC-Struktur prüfen wir auf ausnutzbare Fehlkonfigurationen.
Wir zeigen, wie ein Angreifer zwischen lokalem Active Directory und Cloud wechselt und wo diese Brücke abgesichert werden muss.
Ein Cloud-Pentest prüft Azure, Entra ID und Microsoft 365 aus Sicht eines Angreifers, der eine Identität übernommen hat, bis zu den hybriden Übergängen ins lokale Active Directory. Gedacht ist er für Unternehmen, die Arbeit und Identitäten in der Microsoft-Cloud führen. Vertiefen lässt er sich mit dem Workshop „Entra ID, M365 & Azure: Angriffspfade“. Für die Behebung eignet sich ein Technischer Workshop, für laufende Absicherung ein Programm in Continuous Security.
Wir legen fest, welche Dienste betrachtet werden, und klären die benötigten Zugriffe für eine effiziente Prüfung.
Wir bewerten die Konfiguration gegen anerkannte Benchmarks und aus Angreifersicht zugleich.
Wo möglich, verifizieren wir Fehlkonfigurationen durch simulierte Angriffsschritte unter kontrollierten Bedingungen.
Befunde und Priorisierung werden vor Übergabe gegengeprüft.
Sie erhalten eine nach Geschäftsauswirkung priorisierte Auswertung und gehen sie mit uns durch.
Zuerst die technischen Erkenntnisse für Ihr IT-Team, dann der Plan für die Behebung, dann die Zusammenfassung für Ihre Geschäftsführung und die Prüfbescheinigung für Kunden, Auditoren oder Versicherer. Alles beruht auf denselben Befunden.
Jeder Befund mit Nachweis, Einordnung nach CVSS, Auswirkung und Relevanz für Ihre Umgebung, dazu die Liste der betroffenen Systeme und Geräte. Nachvollziehbar und auf Wunsch in einem Retest überprüfbar.
Ein priorisierter Actionplan mit klaren Verantwortlichkeiten, optional geschärft im Technischen Workshop mit Ihrem Team. Er ist die Grundlage für die Behebung und auf Wunsch begleiten wir die Umsetzung bis zum Retest.
Lage, Risiko und Entscheidungsbedarf auf wenigen Seiten, verständlich ohne technisches Vorwissen. Damit nehmen Sie Geschäftsführung, Gremien und Fachbereiche mit, um das Ergebnis zu vermitteln und Handlungsbedarf aufzuzeigen.
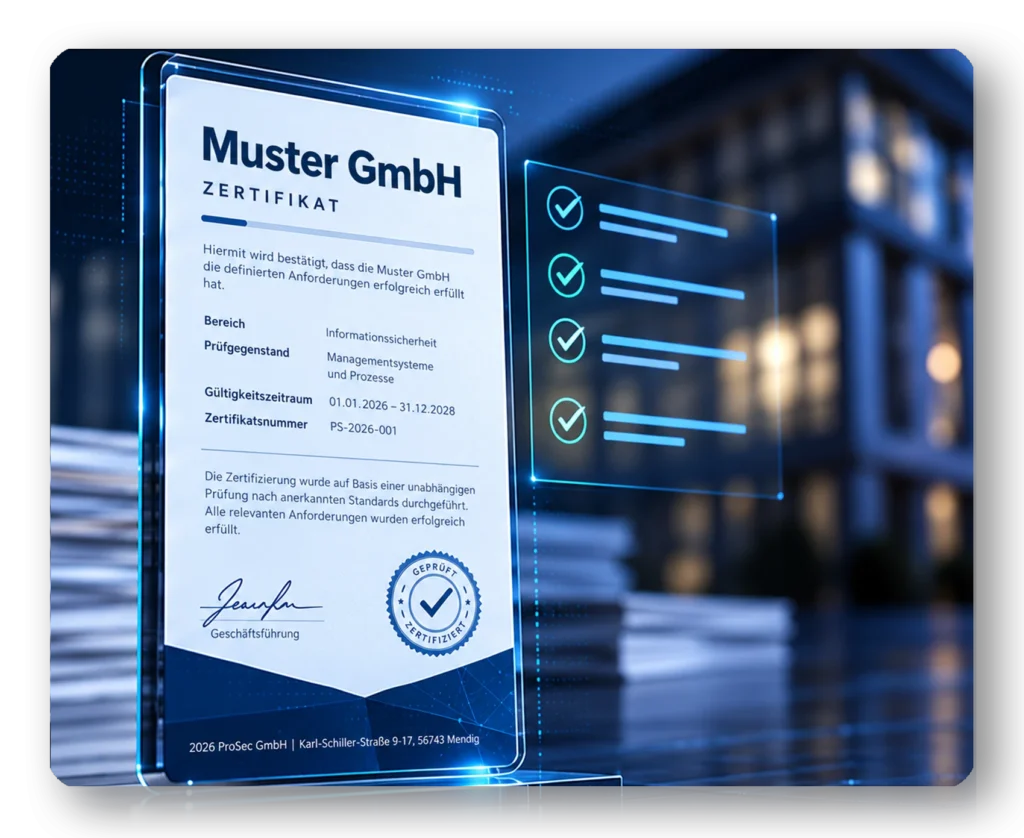
Die Bestätigung der durchgeführten Prüfung, ohne technische Details preiszugeben. Für Kunden, Auditoren, Aufsicht und Ihre Cyberversicherung.
Musterbericht-Vorschau und eine Checkliste für Ihre Entscheidung. Wählen Sie, was Sie interessiert.
Der Musterbericht zeigt, welche Unterlagen zu einem Pentest gehören und was sie abdecken. Zuschnitt und Umfang der Unterlagen legen wir im Scoping fest. Auf Wunsch erläutern wir das für Ihre Testart in einem kurzen Gespräch, kontaktieren Sie uns hierzu gerne direkt.
Die häufigsten Fehlkonfigurationen und drei essenzielle Maßnahmen für Ihre Cloud-Umgebung.
Sie erhalten: Microsoft Entra ID Cloud Security Checkliste
„Der Penetrationstest lief sauber, transparent und ohne Komplikationen. Wir haben klare Ergebnisse bekommen, die für uns sofort nachvollziehbar waren. Sowohl auf IT-, als auch auf Geschäftsleitungsebene konnten wir daraus nächste Schritte ableiten.“
Steffen Hackmann, Team Lead Microsoft Dynamics 365 CRM and Power Platform, TSO-DATA GmbH
Die Prüfung bewertet Identitäten, Konfigurationen und Angriffspfade der Microsoft-Cloud zum Zeitpunkt des Tests. Die vollständige Analyse von Berechtigungspfaden und die lokale Domäne lassen sich je nach Fragestellung ergänzen. Die vertiefte Rechteausweitung über Azure-Ressourcen prüfen wir, wenn Azure in Ihrer Umgebung genutzt wird.
Übungen & Workshops
Wenn Sie nach der Härtung regelmäßig sehen wollen, welche Konten, Apps und Richtlinien zu privilegierten Rechten führen, zeigt der Workshop ein umfassendes Bild.
Zur LeistungPenetrationstests
Kombinierbar, sobald Entra ID mit einem lokalen Active Directory synchronisiert wird und die lokale Seite der hybriden Brücke mit in den Test gehört.
Zur LeistungSchildern Sie kurz, worum es geht. Den Zuschnitt erarbeiten wir mit Ihnen im Scoping. Für das Beratungsgespräch müssen
Sie sich nicht vorbereiten, wir führen Sie fachlich Schritt für Schritt. Ausgehend von Ihren Unternehmensabläufen und IT-Systemen ermitteln wir gemeinsam das passende Testkonzept.
Diese Fragen erreichen uns zu dieser Leistung am häufigsten. Was fehlt, klären wir gern persönlich im Beratungsgespräch.
Ein Cloud-Security-Audit prüft die Konfiguration Ihrer Cloud gegen bewährte Vorgaben wie die CIS Benchmarks und findet Fehlkonfigurationen. Ein Cloud-Pentest geht weiter: Er prüft aktiv, welche Angriffspfade sich daraus ergeben und wie weit ein Angreifer tatsächlich kommt. Wir verbinden beides. Ein reines Konfigurations-Audit dauert je nach Umfang wenige Tage.
Ja. Bei hybriden Umgebungen lohnt die Kombination mit einem internen Pentest, weil Angriffspfade oft zwischen lokalem Active Directory und Cloud verlaufen. Unternehmen, die vollständig in der Cloud arbeiten, kombinieren die Prüfung häufig mit einer Phishing-Simulation oder einem Test der physischen Sicherheit, um Identitäten und Zugriffe gezielt zu prüfen.
Für eine effiziente Bewertung genügen in der Regel lesende Rollen wie Global Reader und Security Reader, ergänzt um gezielte Berechtigungen für einzelne Dienste. Den genauen Umfang stimmen wir im Scoping ab, damit die Prüfung ohne unnötig weitreichende Rechte auskommt.
Nein. Wir nutzen Benchmarks als Grundlage, prüfen aber aus Angreifersicht, wie Fehlkonfigurationen zusammenwirken und ob sich daraus ein realer Angriffspfad ergibt. Das unterscheidet die Prüfung von einer reinen Bestandsaufnahme gegen eine Liste.
Auf Anfrage ja, der Schwerpunkt dieser Leistung liegt aber auf Microsoft Entra ID, Microsoft 365 und Azure. Dort verwalten viele Unternehmen ihre Identitäten, oft verbunden mit einem lokalen Active Directory. AWS, Google Cloud und andere Plattformen betrachten wir nach Abstimmung im Scoping.
Der Secure Score misst die Umsetzung empfohlener Einstellungen, ein Cloud-Pentest prüft, ob sich aus Ihrer Konfiguration ein Angriffsweg ergibt. Ein hoher Score schließt Pfade über Dienstprinzipale, Anwendungsberechtigungen oder hybride Übergänge nicht aus. Wir nutzen den Score als Ausgangspunkt und prüfen darüber hinaus.
Nein, Microsoft verlangt für Penetrationstests an den eigenen Ressourcen eines Kunden keine Vorabgenehmigung, solange die Rules of Engagement für die Microsoft Cloud eingehalten werden. Diese schließen etwa Denial-of-Service-Tests und Angriffe auf andere Kunden aus. Die Freigabe für den Test erteilen Sie als Inhaber des Tenants.
Eine große Rolle, weil Conditional Access Entra ID P1 voraussetzt und Privileged Identity Management Entra ID P2 oder Entra ID Governance. Ohne diese Lizenzen fallen manche Empfehlungen anders aus, etwa beim Schutz privilegierter Rollen. Wir berücksichtigen Ihren Lizenzstand, damit die Maßnahmen umsetzbar bleiben.
In der Regel nicht, weil die Bewertung überwiegend mit lesenden Rollen erfolgt. Aktive Schritte, etwa das Ausnutzen einer Fehlkonfiguration, stimmen wir vorab ab und führen sie mit Testkonten aus. Änderungen am Tenant nehmen wir nur mit Ihrer Freigabe vor und dokumentieren sie.
Die Durchführung dauert je nach Umfang wenige Tage bis mehrere Wochen. Den Umfang bestimmen vor allem Zahl und Größe der Tenants, Azure-Abonnements und Dienste im Scope. Hybride Anbindungen an ein lokales Active Directory und aktive Prüfschritte erweitern ihn.
Als Richtwert jährlich und zusätzlich nach größeren Änderungen, etwa einer Migration, neuen Anwendungsintegrationen oder der Einführung von Microsoft 365 Copilot. Cloud-Konfigurationen ändern sich laufend, oft ohne zentrale Freigabe. Zwischen zwei Tests hilft der Workshop „Entra ID, M365 & Azure: Angriffspfade“.
Weitere Hintergründe zum Cloud-Security-Audit und zum Cloud-Pentest.
Ein Süßwarenhersteller mit rund 10.000 Mitarbeitenden: Im Identitätskonzept fanden wir deutliche Schwächen. Über eine Phishing-Kampagne konnten unsere Pentester zahlreiche hoch privilegierte Konten übernehmen, mit Zugriff auf sensible Daten in Microsoft 365, Entra ID und SaaS-Anwendungen. Rund 20 GB wurden tatsächlich abgezogen, bis zu 800 GB wären erreichbar gewesen.
Genau das prüfen wir.
Mit unserer Checkliste prüfen Sie selbst die häufigsten Risiken in Ihrer Microsoft-Cloud: Fehlkonfigurationen, zu weit gefasste Berechtigungen und lückenhafte Zugriffskontrollen. Sie ersetzt keine Prüfung, zeigt aber, wo Sie ansetzen sollten.
IT-Leitung und Cloud-Administration tragen die Verantwortung für eine sichere Umgebung. Fehlkonfigurationen sind schwer zu erkennen, oft entstehen Schwachstellen durch unklare Zuständigkeiten oder gewachsene Berechtigungen. Die Prüfung zeigt, wo Handlungsbedarf besteht.
Für die Geschäftsführung ist Cloud-Sicherheit ein Geschäftsrisiko: Betriebsunterbrechungen und Reputationsschäden wiegen schwerer als der einzelne technische Befund. Die Prüfung schafft Klarheit, welche Maßnahmen nötig sind und ob bezahlte Sicherheitsfunktionen genutzt werden.
Wir verwenden Cookies, und Google reCAPTCHA, das Google Fonts lädt und mit Google-Servern kommuniziert. Durch die weitere Nutzung unserer Website stimmen Sie der Verwendung von Cookies und unserer Datenschutzerklärung zu.