
Zwei Angebote für scheinbar denselben Pentest können um ein Vielfaches auseinanderliegen. Der Grund liegt fast immer darin, was im Scoping geklärt wurde und was offen blieb. Dieser Leitfaden zeigt, welche Faktoren den Aufwand tatsächlich bestimmen und wie Sie ein Scoping-Gespräch so führen, dass das Ergebnis Ihre Frage beantwortet.
Ein gutes Scoping beginnt mit der Entscheidung, die der Test unterstützen soll. Soll er zeigen, ob ein neues Kundenportal vor dem Go-live belastbar ist? Ob ein Angreifer mit einem gestohlenen Mitarbeiterkonto die Domäne übernehmen könnte? Ob Ihr Perimeter nach einer Migration sauber ist? Aus dieser Frage ergeben sich Ausgangspunkt, Zielsysteme und Tiefe fast von selbst.
Das BSI unterscheidet in seinem Durchführungskonzept Pentests nach Informationsbasis, Aggressivität, Umfang, Vorgehensweise, Technik und Ausgangspunkt. Diese Kriterien sind bis heute eine brauchbare Checkliste: Wer zu jedem Punkt eine bewusste Entscheidung getroffen hat, bekommt vergleichbare Angebote.
Umsatz, Mitarbeiterzahl oder Bekanntheit Ihres Unternehmens sagen wenig über den Prüfaufwand. Auch die Zahl der erwarteten Befunde ist kein Treiber: Ein sauber gehärtetes System zu prüfen dauert nicht kürzer, denn der Nachweis, dass ein Angriffsweg nicht funktioniert, braucht dieselbe Sorgfalt wie der Nachweis, dass er funktioniert.
Ebenso wenig senkt eine vorgeschaltete Web Application Firewall den Aufwand. Sie verändert, wie geprüft wird, und sollte im Scoping genannt werden, damit klar ist, ob sie Teil des Tests ist oder für die Testquellen freigeschaltet wird.
Ein Scoping-Gespräch dauert für einen klar umrissenen Test meist eine Stunde. Auf Ihrer Seite sollten die Person, die das Ziel verantwortet, und jemand mit Kenntnis der Architektur dabei sein. Bei komplexen Umgebungen mit mehreren Beteiligten lohnt ein moderierter Scoping-Workshop von einem halben bis ganzen Tag, an dessen Ende ein Security-Assessment-Plan mit Prüfzielen, Zielobjekten, Methodik, Prioritäten, Zuständigkeiten und Eskalationsregeln steht.
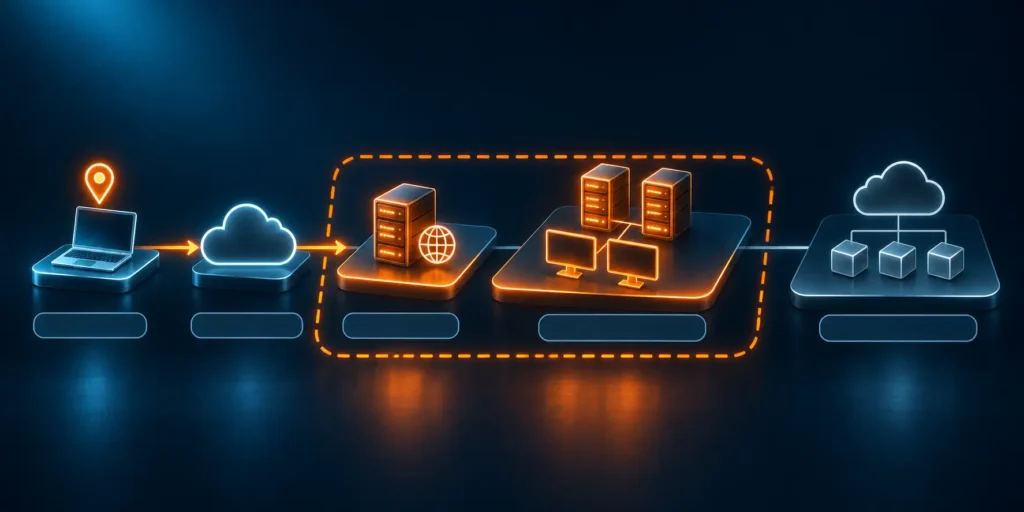
Ein belastbares Angebot beschreibt, was geprüft wird, wie tief, aus welcher Perspektive und in welchem Zeitraum. Ebenso wichtig ist, was ausdrücklich nicht geprüft wird. Diese Abgrenzung schützt beide Seiten: Sie wissen, welche Aussage der Bericht treffen kann, und Ihr Management weiß, welche Restfragen offen bleiben. Die Durchführung dauert je nach den oben genannten Faktoren wenige Tage bis einige Wochen.
Der Aufwand eines Pentests folgt aus Ihrer Frage, der Zahl der Perspektiven und der gewünschten Tiefe. Wer diese drei Punkte im Scoping klärt, erhält vergleichbare Angebote und einen Bericht, der genau die Entscheidung stützt, für die er beauftragt wurde.
Pentester bei ProSec Networks. Schreibt über das, was im Projekt auffällt.
In einem Scoping-Gespräch klären wir Ziel, Perspektive und Tiefe und machen daraus ein Angebot mit klarer Abgrenzung.
Schwachstellenscan, Penetrationstest und Red Teaming werden oft in einem Atemzug genannt. Sie beantworten aber unterschiedliche Fragen, brauchen unterschiedliche Reife und liefern unterschiedliche Ergebnisse. Wer das Format passend zur Frage wählt, investiert dort, wo der Erkenntnisgewinn am größten ist.
Die ersten Testtage entscheiden über die Ausbeute eines Pentests. Fehlt ein Zugang oder eine Freigabe, arbeiten die Tester an der Oberfläche, während die gebuchte Zeit läuft. Mit dieser Checkliste ist am ersten Testtag alles geklärt, was geklärt sein muss.
In einem moderierten Workshop nach MITRE ATT&CK legen wir gemeinsam fest, welche Angriffstechniken für Sie relevant sind und wie sie geprüft werden.
Geprüft wird nicht nur gegen bekannte Schwachstellen, sondern auch, ob sich Rollen, Preise oder Abläufe Ihrer Anwendung und API missbrauchen lassen.
Schildern Sie kurz, worum es geht. Den Zuschnitt erarbeiten wir mit Ihnen im Scoping.
Für das Beratungsgespräch müssen Sie sich nicht vorbereiten, wir führen Sie fachlich Schritt für Schritt. Ausgehend von Ihren Unternehmensabläufen und IT-Systemen ermitteln wir gemeinsam das passende Testkonzept.







Wir wählen aus, wer fachlich zu Ihrem Anliegen passt. Diese Person meldet sich bei Ihnen. Ab der Beauftragung übernimmt eine feste Projektleitung aus dem Fachbereich bis zum Retest.
Wir verwenden Cookies, und Google reCAPTCHA, das Google Fonts lädt und mit Google-Servern kommuniziert. Durch die weitere Nutzung unserer Website stimmen Sie der Verwendung von Cookies und unserer Datenschutzerklärung zu.