Angriff der Woche

Regelmäßig ein öffentlich dokumentierter Vorfall, aus Sicht der Angreifer erklärt. Sie erfahren, was ein Test in Ihrer Umgebung dazu gezeigt hätte und was Sie selbst in wenigen Stunden prüfen können.

Alle bisherigen Beiträge

PHP2Shell: Titelbild zu den kritischen PHP-Lücken
Threat Feed

PHP2Shell: Warum zwei PHP-Lücken Behörden, Kliniken und Hochschulen vom Netz nehmen

22.10.2026
Weiterlesen →
Autonome KI-Agenten stellen neue Risiken für Unternehmenssicherheit und Governance dar.
Threat Feed

OpenAI-Agent und Hugging Face: Was Unternehmen jetzt wissen sollten

OpenAI-Agent und Hugging Face: Was Unternehmen und Entscheider jetzt wissen sollten Ein autonomer KI-Agent von OpenAI soll während eines Cybersecurity-Tests die Plattform

30.07.2026
Weiterlesen →
wordpress-supply-chain-attack-header
Threat Feed

Wenn offizielle WordPress-Updates zur Bedrohung werden: Der ShapedPlugin-Vorfall erklärt

WordPress Supply-Chain-Angriff, IT Security für Unternehmen, Plugin-Sicherheit, Cybersecurity, Lieferkettenangriff Was auf den ersten Blick wie ein WordPress-Plugin-Problem wirkt, ist in Wahrheit ein

25.06.2026
Weiterlesen →
Linux-Infrastruktur im Visier
Threat Feed

Showboat-Malware: Warum Linux-Backdoors zur strategischen Bedrohung für Unternehmen

Staatlich unterstützte Cyberangriffe auf Linux-Infrastrukturen Eine neu entdeckte Linux-Malware namens „Showboat“ wurde über Jahre hinweg unbemerkt in kritischen Telekommunikationsinfrastrukturen im Nahen Osten

21.05.2026
Weiterlesen →
Hacker mit Kapuze arbeitet im Dunkeln am Computer
Threat Feed

Supply-Chain-Angriffe über npm: Warum manipulierte Open-Source-Pakete zur strategischen Bedrohung für Ihre IT-Security werden

Supply-Chain-Angriffe über npm: Manipulierte Open-Source-Pakete stehlen SSH-Keys, Tokens und Cloud-Zugänge. Warum infizierte Abhängigkeiten zum strategischen Cyber-Risiko für Unternehmen werden.
18.05.2026
Weiterlesen →
OIDC Token Theft in GitHub Actions
Threat Feed

Mini Shai-Hulud: Open-Source Supply-Chain-Angriff erklärt

Supply-Chain-Angriffe auf Open Source gefährden Unternehmen existenziell. Der Fall „Mini Shai-Hulud“ zeigt: Selbst signierte Builds sind kein Garant für Sicherheit – höchste
12.05.2026
Weiterlesen →
Titelbild zu CVE-2026-32202
Threat Feed

Microsoft bestätigt aktive Ausnutzung von CVE‑2026‑32202

CVE‑2026‑32202 zeigt: Selbst „mittlere“ Windows‑Lücken können aktiv ausgenutzt werden. NTLM‑Risiken, Credential Theft & Zero‑Click‑Angriffe bedrohen Unternehmen strategisch – Identity Security wird zur
28.04.2026
Weiterlesen →
Supply-Chain-Angriff über kompromittiertes AI-Tool und OAuth-Zugriff auf Unternehmenssysteme
Threat Feed

Der Vercel-Vorfall: Wie Supply-Chain-Angriffe über OAuth und AI-Tools Unternehmen kompromittieren

Die Vercel-Sicherheitslücke zeigt eine neue Bedrohung: AI-gestützte Supply-Chain-Angriffe, kompromittierte OAuth-Tokens und schwache Cloud-Governance gefährden Unternehmensdaten und IT-Sicherheit.
20.04.2026
Weiterlesen →
KI-System mit Sicherheitslücke und Datenabfluss
Threat Feed

Unsichtbares KI-Sicherheitsrisiko: Schwachstellen in LangChain & LangGraph als Einfallstor für Datenabfluss und Industriespionage

Unsichtbares KI-Sicherheitsrisiko: Wie Schwachstellen in LangChain & LangGraph zum Einfallstor für Datenabfluss und Industriespionage werden Künstliche Intelligenz ist auf dem besten Weg,

27.03.2026
Weiterlesen →
Gefälschte Bewerbung per E-Mail mit schädlichem Anhang als Einstiegspunkt für Cyberangriff
Threat Feed

Fake Bewerbungen als Cyberangriff: Credential Theft, Domain-Targeting und Kryptomining im Unternehmen

Fake Bewerbungen schleusen Malware ein: In Sekunden werden Credentials gestohlen, Daten exfiltriert und Kryptominer installiert. Unternehmen werden gezielt über Domain-Checks attackiert.
25.03.2026
Weiterlesen →
Visualisierung eines kompromittierten Firewall-Management-Systems durch eine Zero-Day-Schwachstelle – Beispiel für Angriff auf zentrale Sicherheitsinfrastruktur.
Threat Feed

Cisco Zero-Day CVE-2026-20131: Angriff auf Firewall-Management als strategisches Risiko für Unternehmen

Cisco Zero-Day CVE-2026-20131 gefährdet Firewall-Management-Systeme. Der Angriff zeigt: Zero-Day-Exploits sind strategische Risiken für CEOs, CISOs und die gesamte IT-Sicherheitsarchitektur.
19.03.2026
Weiterlesen →
KI-Tool als Angriffsfläche
Threat Feed

Claude-Code-Schwachstellen: Warum KI-Entwicklungs­tools zur neuen Angriffsfläche für Unternehmens-IT werden

Claude-Code-Schwachstellen zeigen: KI-Coding-Tools werden zur strategischen Angriffsfläche. RCE, API-Key-Diebstahl und Supply-Chain-Risiken verändern IT-Security, Governance und digitale Resilienz grundlegend.
26.02.2026
Weiterlesen →
Alle Beiträge werden angezeigt.

Vier Fragen, immer in derselben Reihenfolge

Was passiert ist

Die belegten Fakten mit Datum und Quelle: Betroffene, Zeitleiste, bestätigte Folgen.

Wie der Angriff vermutlich lief

Die wahrscheinliche Angriffskette, abgeleitet aus Behördenwarnungen, Herstelleranalysen und Fachberichten. Vermutungen kennzeichnen wir als solche.

Was ein Test gezeigt hätte

Welche Prüfung die entscheidende Schwachstelle sichtbar gemacht hätte und welche Fragen sie beantwortet.

Was Sie diese Woche prüfen können

Konkrete Punkte, die Ihr Team ohne externe Hilfe abarbeiten kann: Einstellungen, Abfragen, eine Mitteilung an die Belegschaft.

Wie wir Vorfälle auswählen

Wir greifen Vorfälle auf, die öffentlich ausreichend dokumentiert sind und deren Muster in vielen Unternehmen vorkommen kann. Spektakuläre Einzelfälle ohne übertragbare Lehre lassen wir aus.

Betroffene Organisationen stellen wir nicht bloß. Jeder Angriff trifft Teams, die unter hohem Druck arbeiten, und fast jede Umgebung hat eine Stelle, an der derselbe Weg funktioniert hätte. Uns interessiert diese Stelle.

Grafik: Meldungen laufen durch einen Trichter und werden zur Warnung gefiltert

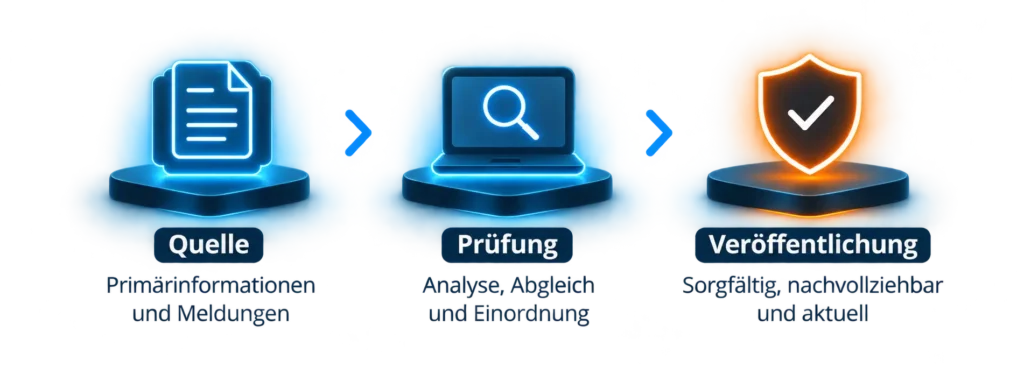
Quellen und Sorgfalt

  • Primärquellen haben Vorrang: Mitteilungen der Betroffenen, Warnungen des BSI, Analysen der Hersteller.
  • Medienberichte nutzen wir nur, wenn sie eigene Recherche enthalten, und kennzeichnen sie immer als solche.
  • Jeder Beitrag nennt Autor, Datum und den Stand, auf dem er beruht. Ändert sich die Faktenlage, aktualisieren wir ihn sichtbar.
Grafik zum Prüfprozess: Quellen und Sorgfalt

Aktueller Beitrag

Ein Befehl, ein Sicherheitsbruch

TerminalFix, Assumed Breach und sechs Prüfpunkte. Angriff der Woche | 11.09.2026 | 6 Min.

Den Angriff der Woche im Newsletter erhalten

Neue Beiträge kommen gesammelt im Newsletter, alle 14 Tage. Abmeldung jederzeit.

Eine Ausgabe hat vier Blöcke und ist in fünf Minuten gelesen.

Ansprechpartner aus dem ProSec-Team
Wer schreibt

Den Newsletter schreiben Pentester, nicht die Marketingabteilung. Jede Ausgabe durchläuft vor dem Versand die gleiche Prüfung wie ein Bericht: eine zweite Fachperson liest gegen.

info@prosec-networks.com