Vorträge & Talks

Unsere Tester und Gründer sprechen dort, wo Verteidiger und Entscheider zuhören: in Fachpodcasts, Webinaren und auf Veranstaltungen. Hier finden Sie die Aufzeichnungen und die Themen, zu denen wir sprechen.

Zertifiziert
ISO/IEC 27001:2022, zertifiziertes ISMS
ISO 9001:2015, zertifiziertes Qualitätsmanagement
Standards &
Qualifikationen
OWASP
Certified Ethical Hacker (CEH)
PRINCE2
CVSS
OSSTMM Professional Security Analyst (OPSA)
NIST
MITRE ATT&CK Defender, Cyber Threat Intelligence
OffSec OSCP
PTES, Penetration Testing Execution Standard
OffSec OSWP
Datenschutz-Siegel
OSSTMM
OffSec OSCP+
Siegel
Sprecher

Wer für ProSec spricht

Drei Personen stehen regelmäßig auf Bühnen und in Podcasts. Auf Anfrage sprechen auch Tester aus dem Team zu ihren Fachthemen.

Porträt von Tim Schughart
Mitgründer, Group CEO

Tim Schughart

Sicherheitslage, Führung in der IT-Sicherheit, Regulatorik. Bekannt aus WirtschaftsWoche, Business Punk und Rhein-Zeitung.

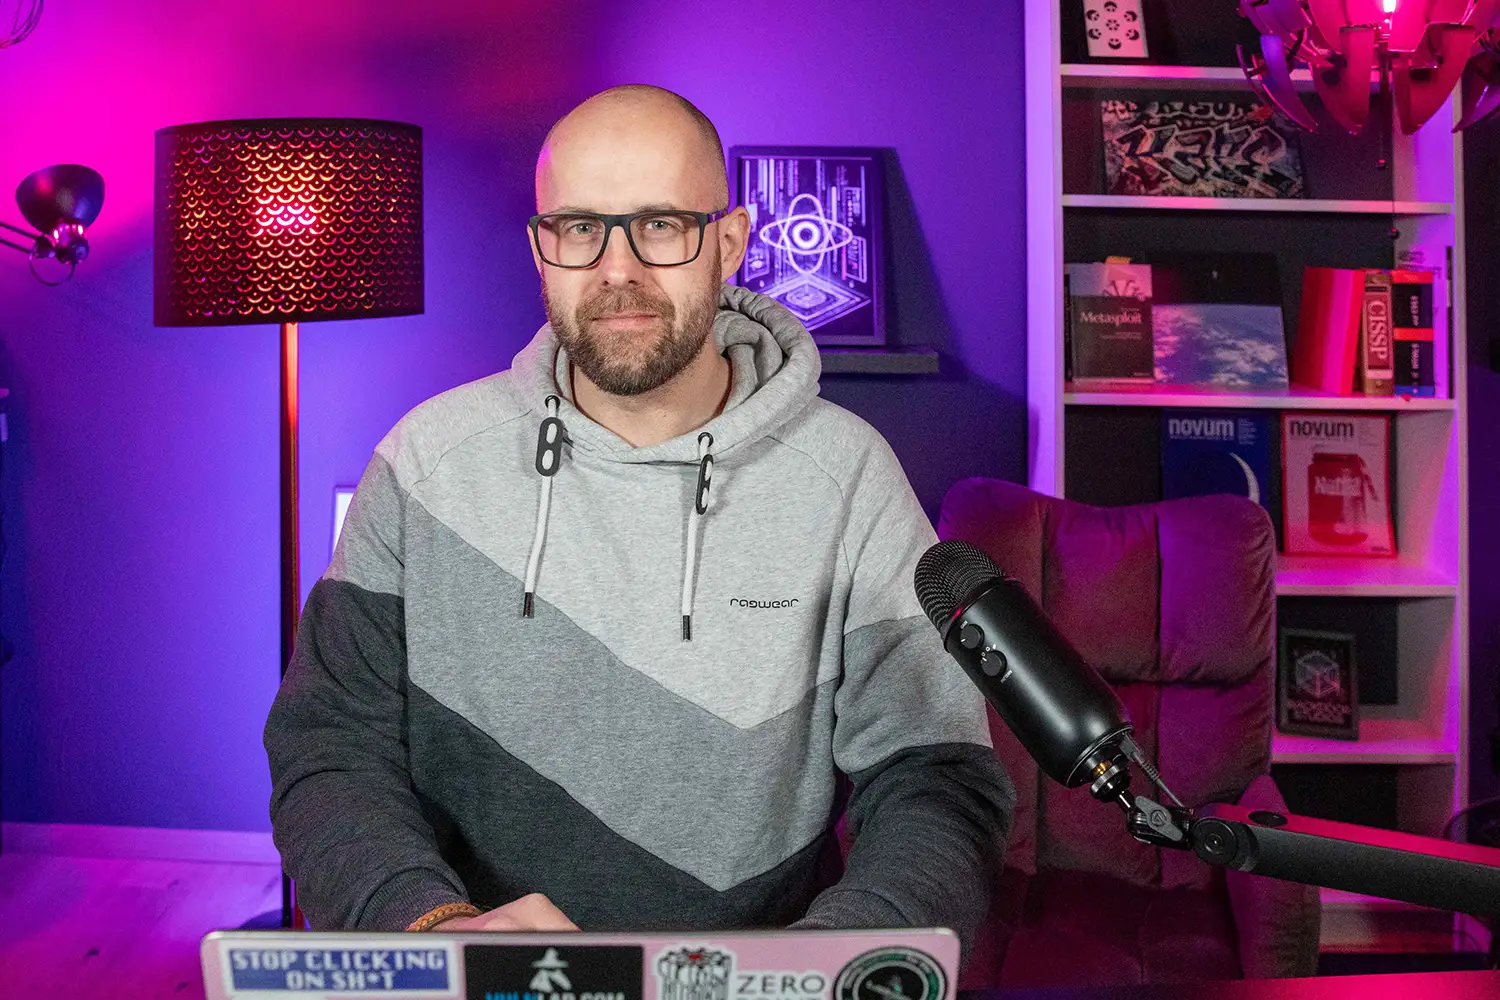
Porträt von Immanuel Bär
Mitgründer, Prokurist

Immanuel Bär

Angriffe auf den Mittelstand, Social Engineering, Cyber-Resilienz. Bekannt aus heise online, Business Punk und dem wfg-Podcast.

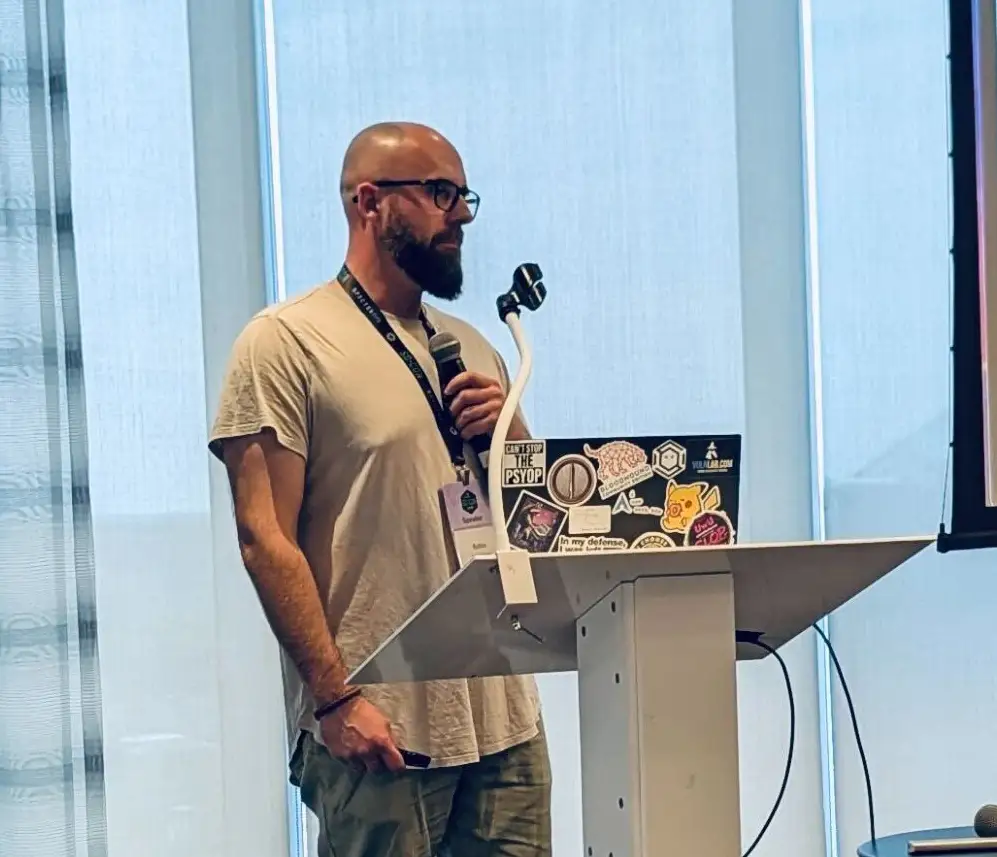
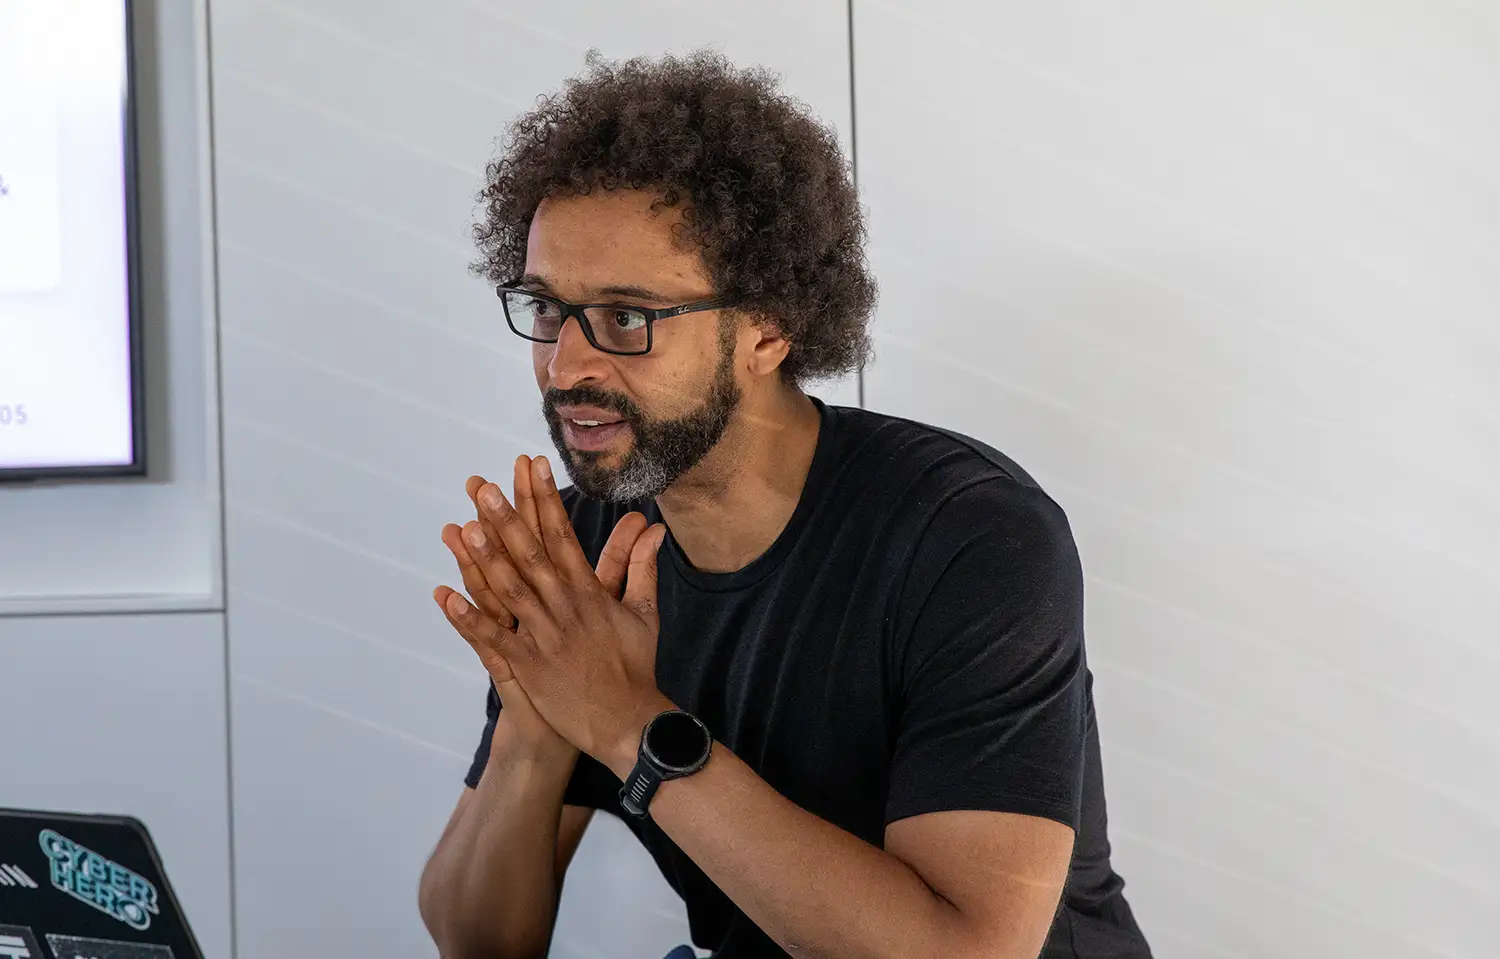
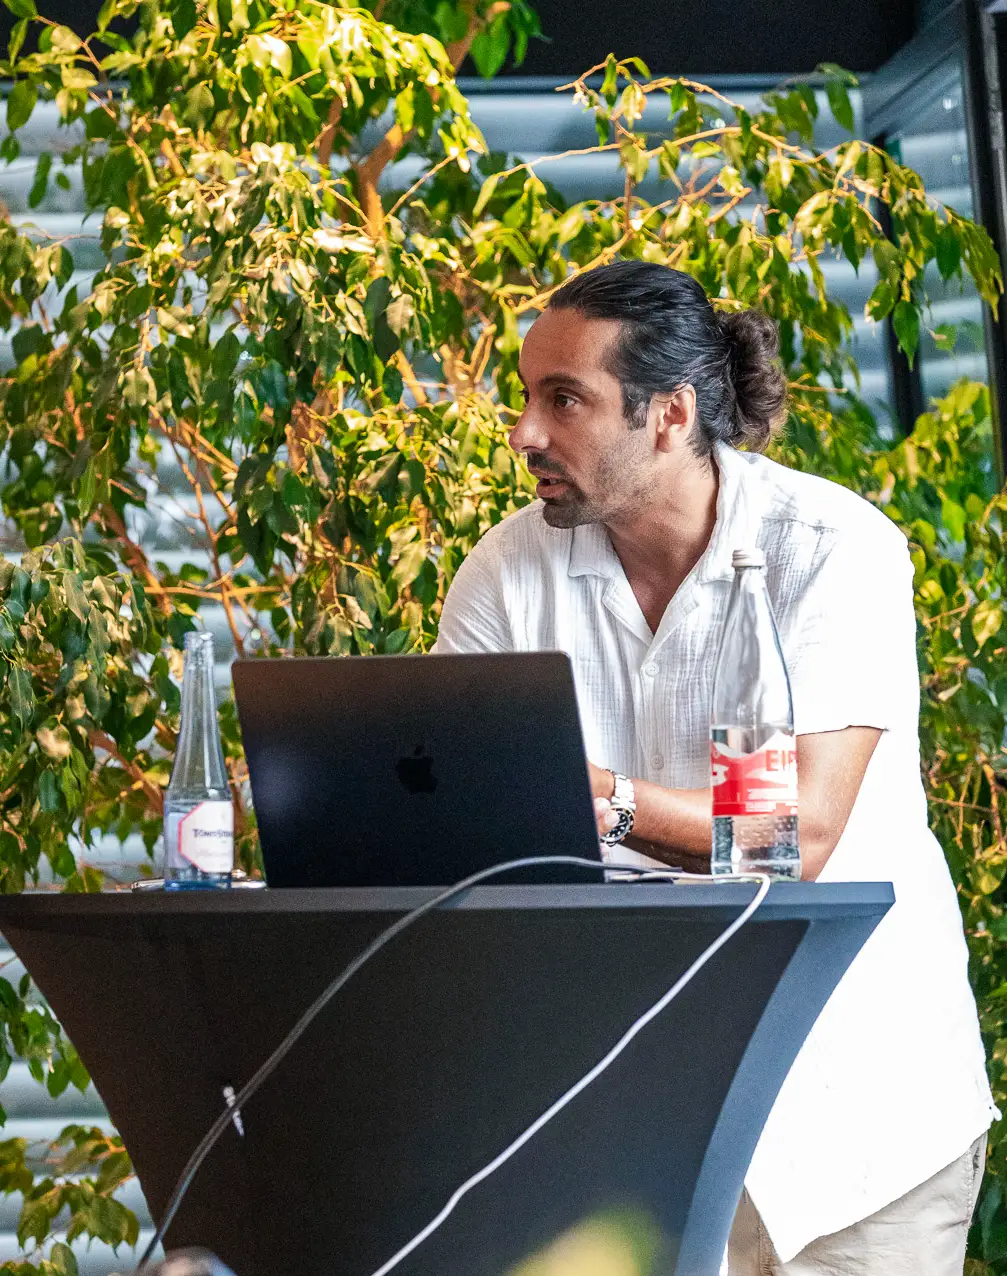
Robin Unglaub bei einem Vortrag am Rednerpult
Penetration Tester

Robin Unglaub

Active-Directory-Angriffspfade, Scheduled Tasks, BloodHound. Entwickler von TaskHound, zu Gast bei SpecterOps.

Beiträge

Aktuelle Beiträge

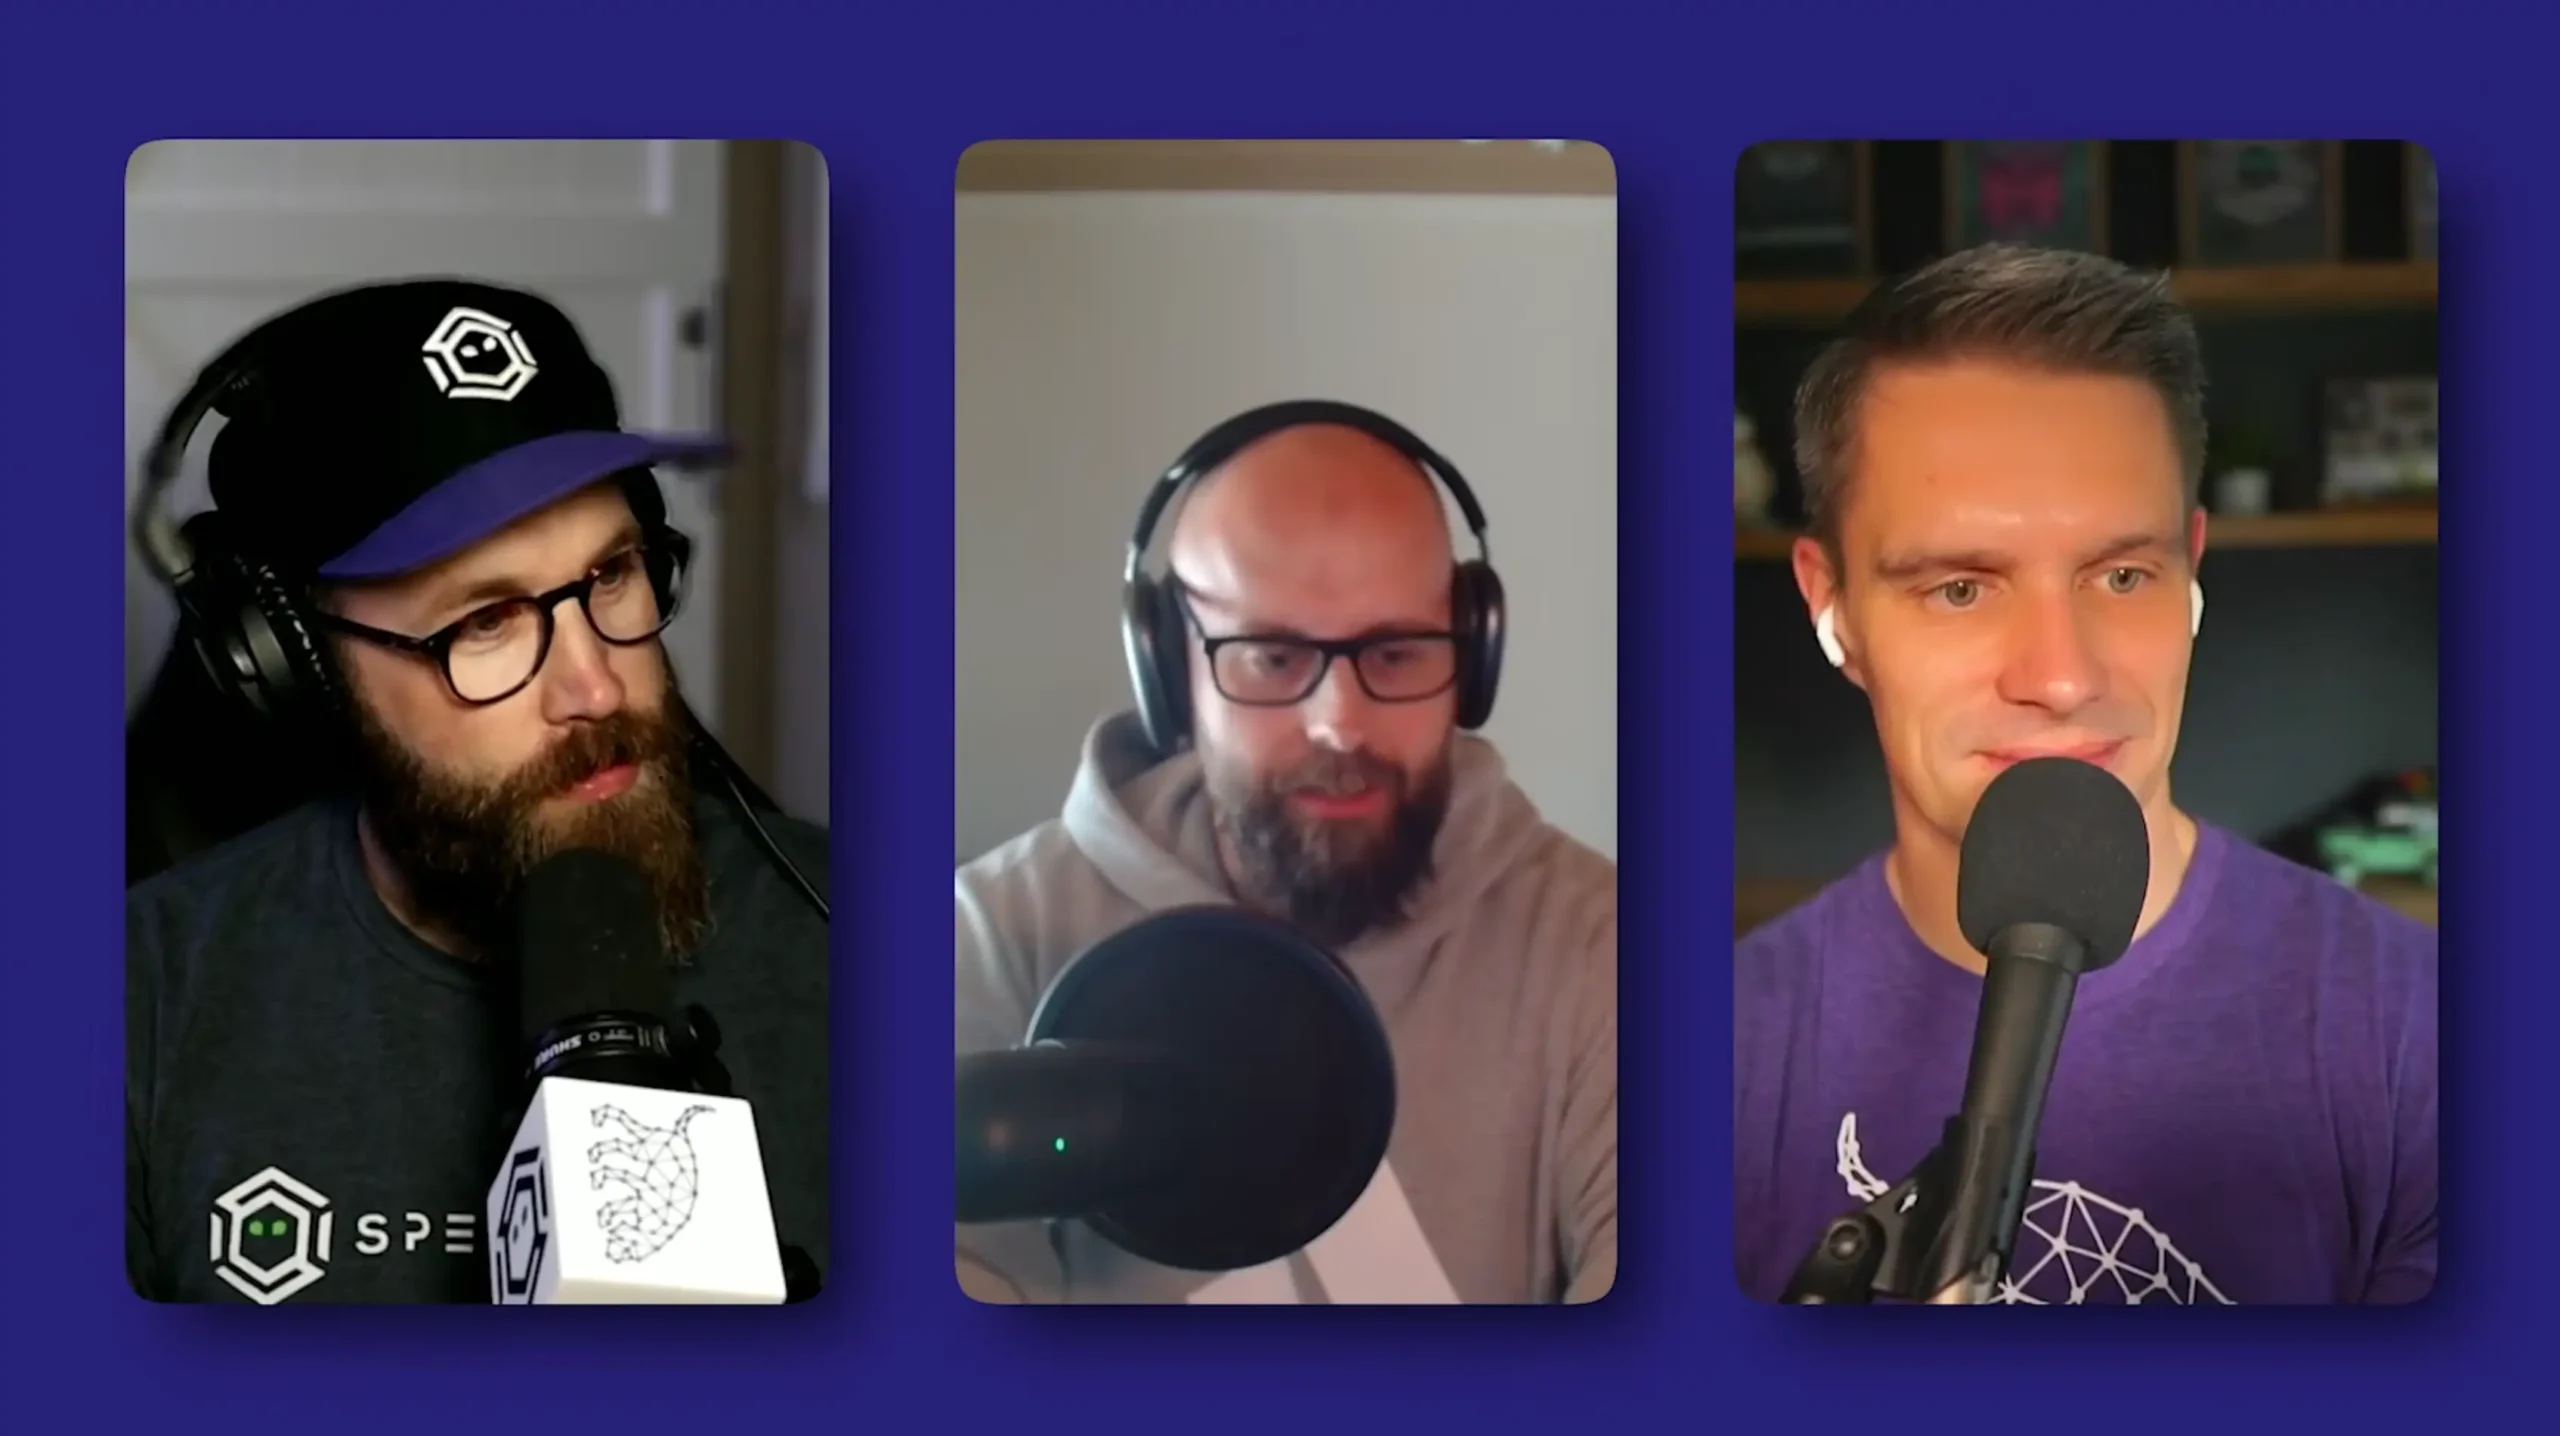
Robin Unglaub im SpecterOps-Podcast mit Jared Atkinson und Justin Kohler
Podcast | 02.06.2026 | 39 Min.

SpecterOps: Know Your Adversary, Episode 11

Robin Unglaub im Gespräch mit Jared Atkinson und Justin Kohler über TaskHound: warum gespeicherte Anmeldedaten in Scheduled Tasks Tier-Zero-Grenzen unterlaufen und wie der Graph das sichtbar macht. Mit Live-Demo.

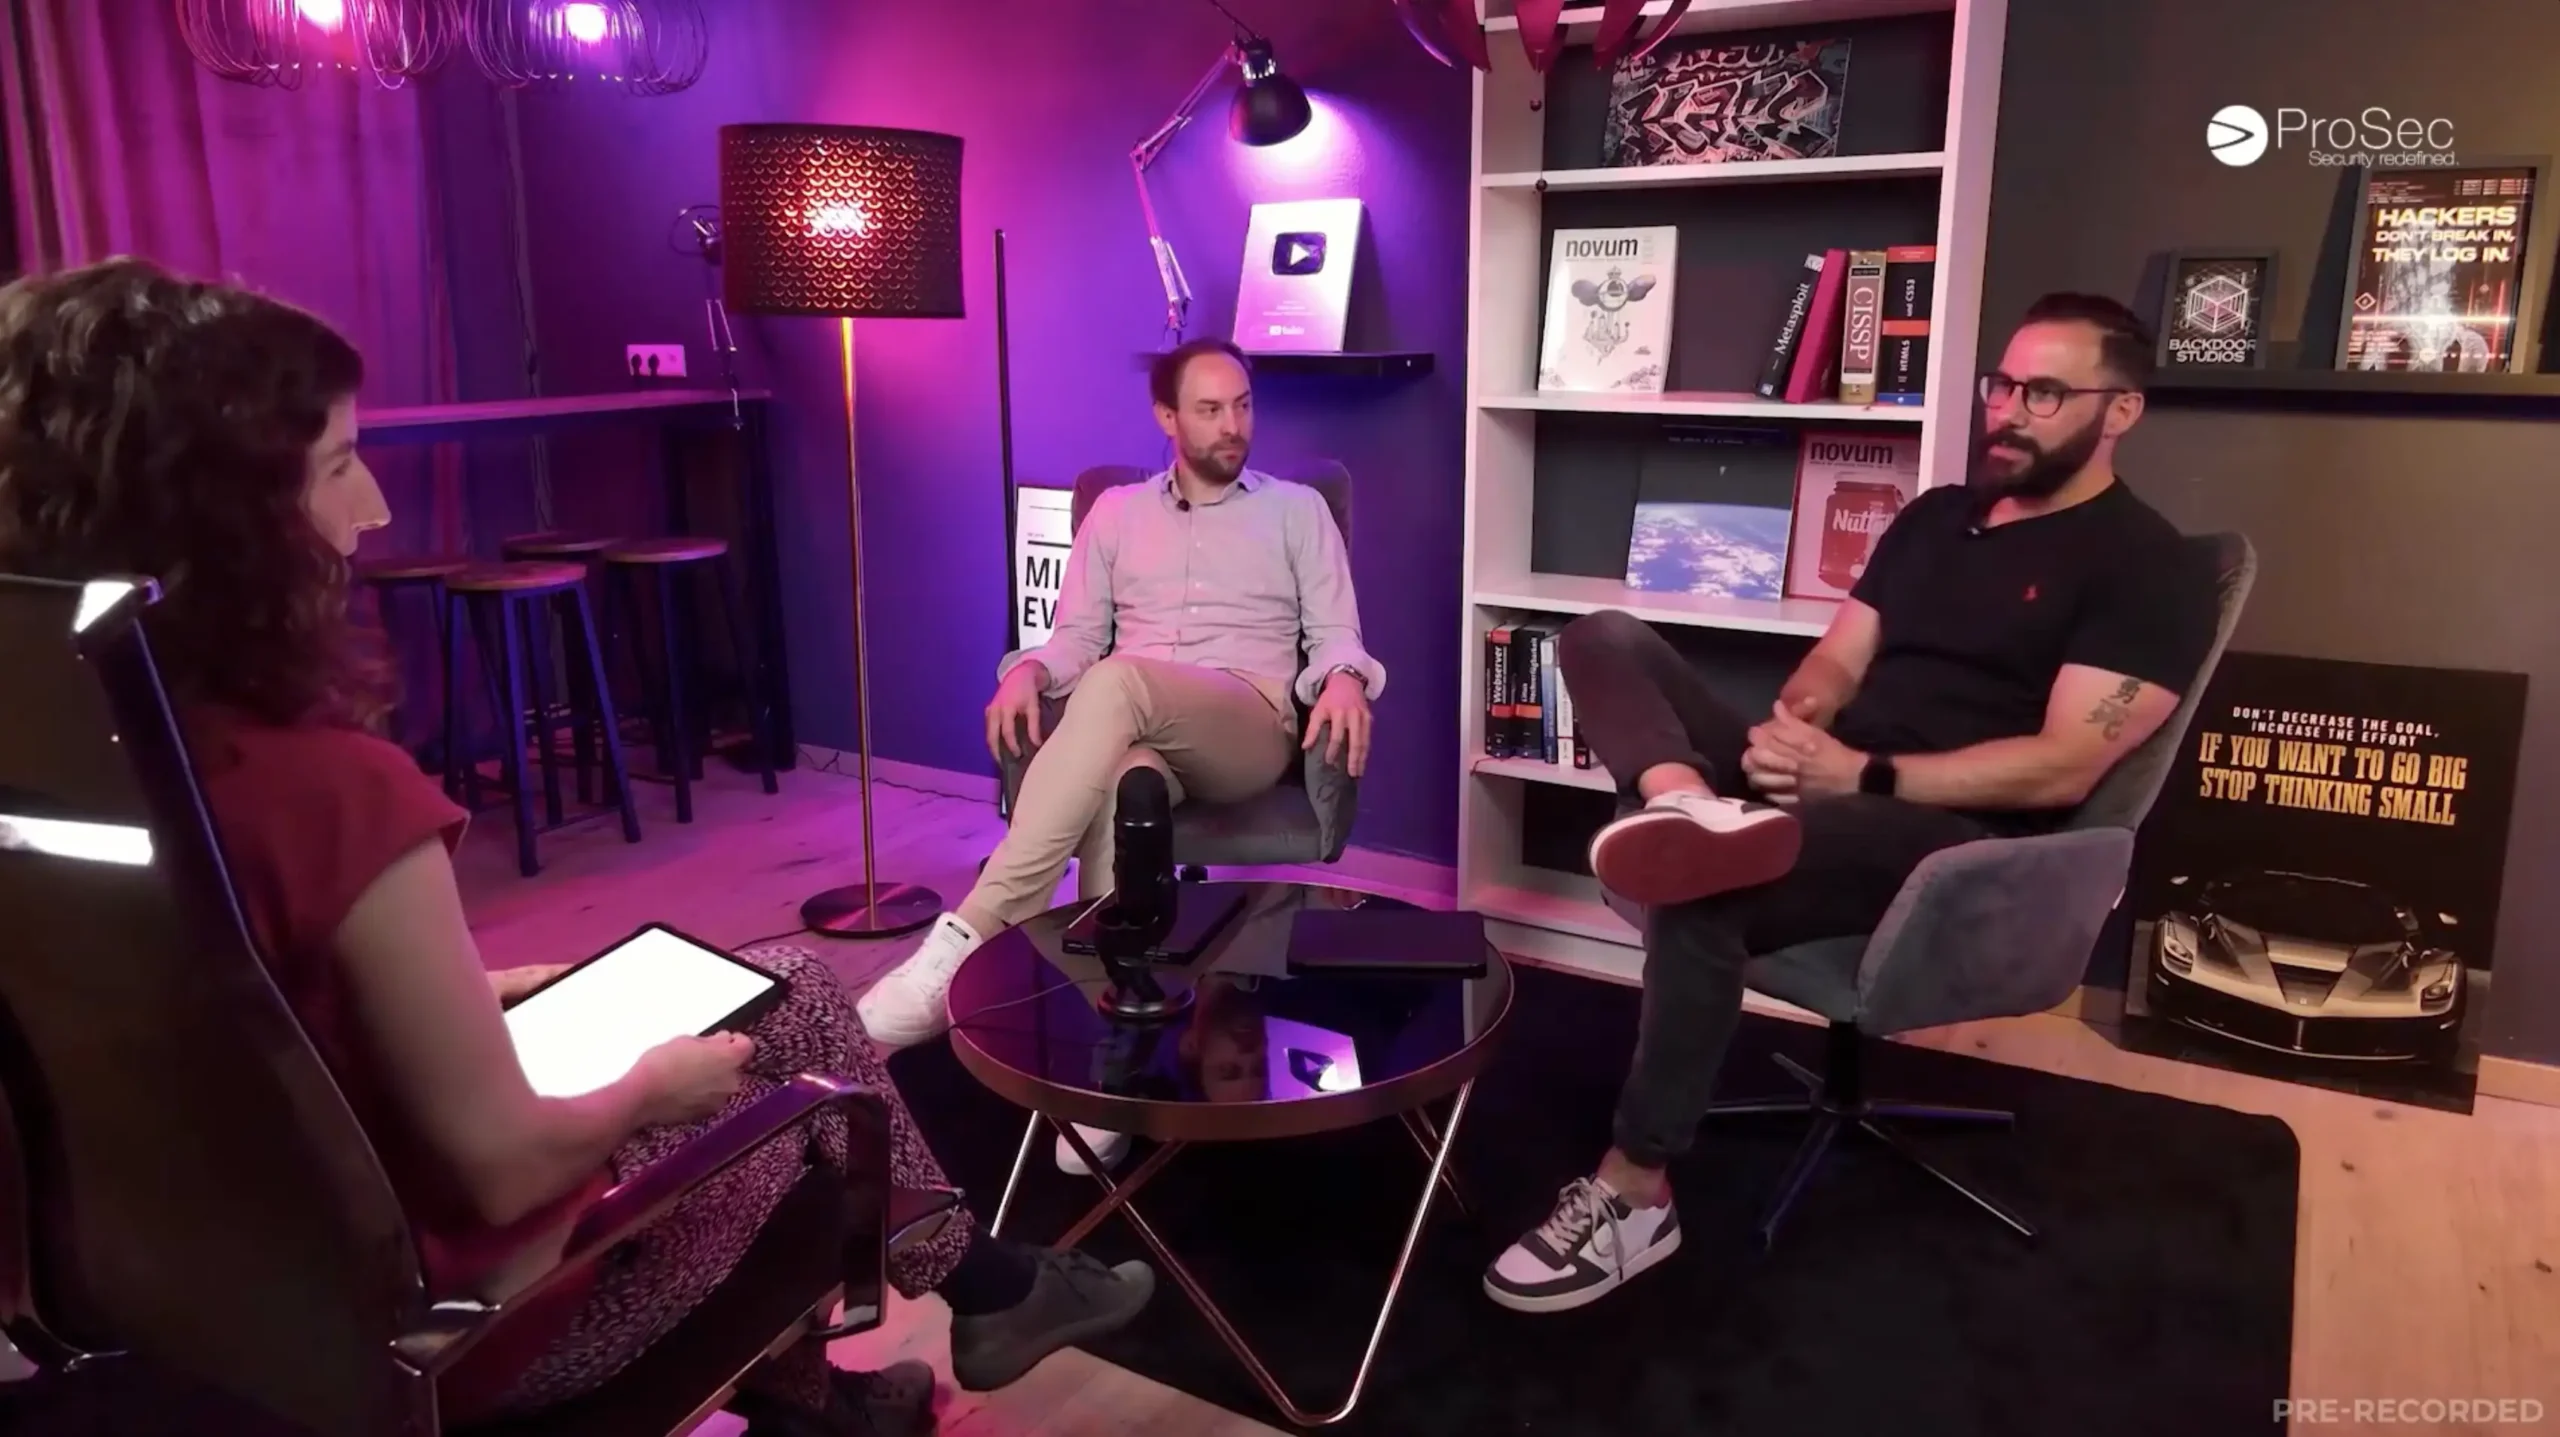
Gesprächsrunde im Studio bei einer Webinar-Aufzeichnung
Webinar | zuletzt 22.01.2026 | 60 Min.

Expert Talk IT-Sicherheit

Webinar für CISOs, IT-Leitungen und Geschäftsführung: sechs Stellen, an denen Sicherheit im Alltag scheitert, von der ehrlichen Standortbestimmung bis zum Testbericht, der tatsächlich umgesetzt wird.

Immanuel Bär Apotheken Hacker Sportify Podcast Apo Spritz der Podcast aus der Apotheke
Podcast | 16.06.2023

Europas erster Apotheken-Pentest

Podcast-Folge „Hat noch nie jemand gemacht“ über einen Pentest in einer Apotheke und was er über kleine Organisationen mit sensiblen Daten zeigt.

ProSec News Feed Schlaglichter Podcast
Podcast | 05.09.2023

Immanuel Bär: 3 Tipps für Cyber-Resilienz

wfg-Podcast mit unserem Mitgründer über Resilienz in mittelständischen Unternehmen.

Immanuel Bär Campus Schule-Wirtschaft Screenshot
Vortrag | 04.08.2023

Immanuel Bär: IT-Sicherheit 2023

Vortrag beim Campus Schule-Wirtschaft.

Formate

Impulsvorträge für Ihre Veranstaltung

Für Führungskreise, Fachtagungen, Verbandsveranstaltungen oder Betriebsversammlungen halten unsere Tester Impulsvorträge. Der Inhalt kommt aus aktuellen Projekten und wird auf Branche und Publikum zugeschnitten. Technische Vorkenntnisse sind bei keinem Format nötig.

Für Vorstand und Geschäftsführung

Wie Angreifer heute vorgehen, was das für Haftung, Resilienz und Investitionsentscheidungen bedeutet und welche drei Fragen Sie Ihrer IT stellen sollten.

Für IT- und Fachverantwortliche

Bedrohungslage, typische Angriffswege aus unseren Assessments und die Handlungsfelder mit der größten Wirkung.

Für die Belegschaft

Ein Angriff live erklärt: warum ein einzelner Klick reicht und woran man ihn erkennt. Ziel ist verändertes Verhalten, nicht Angst.

Diskussionsformate

Podien und Gesprächsrunden für Wirtschaft, Politik und Verbände zu Sicherheit, Regulierung und digitaler Souveränität.

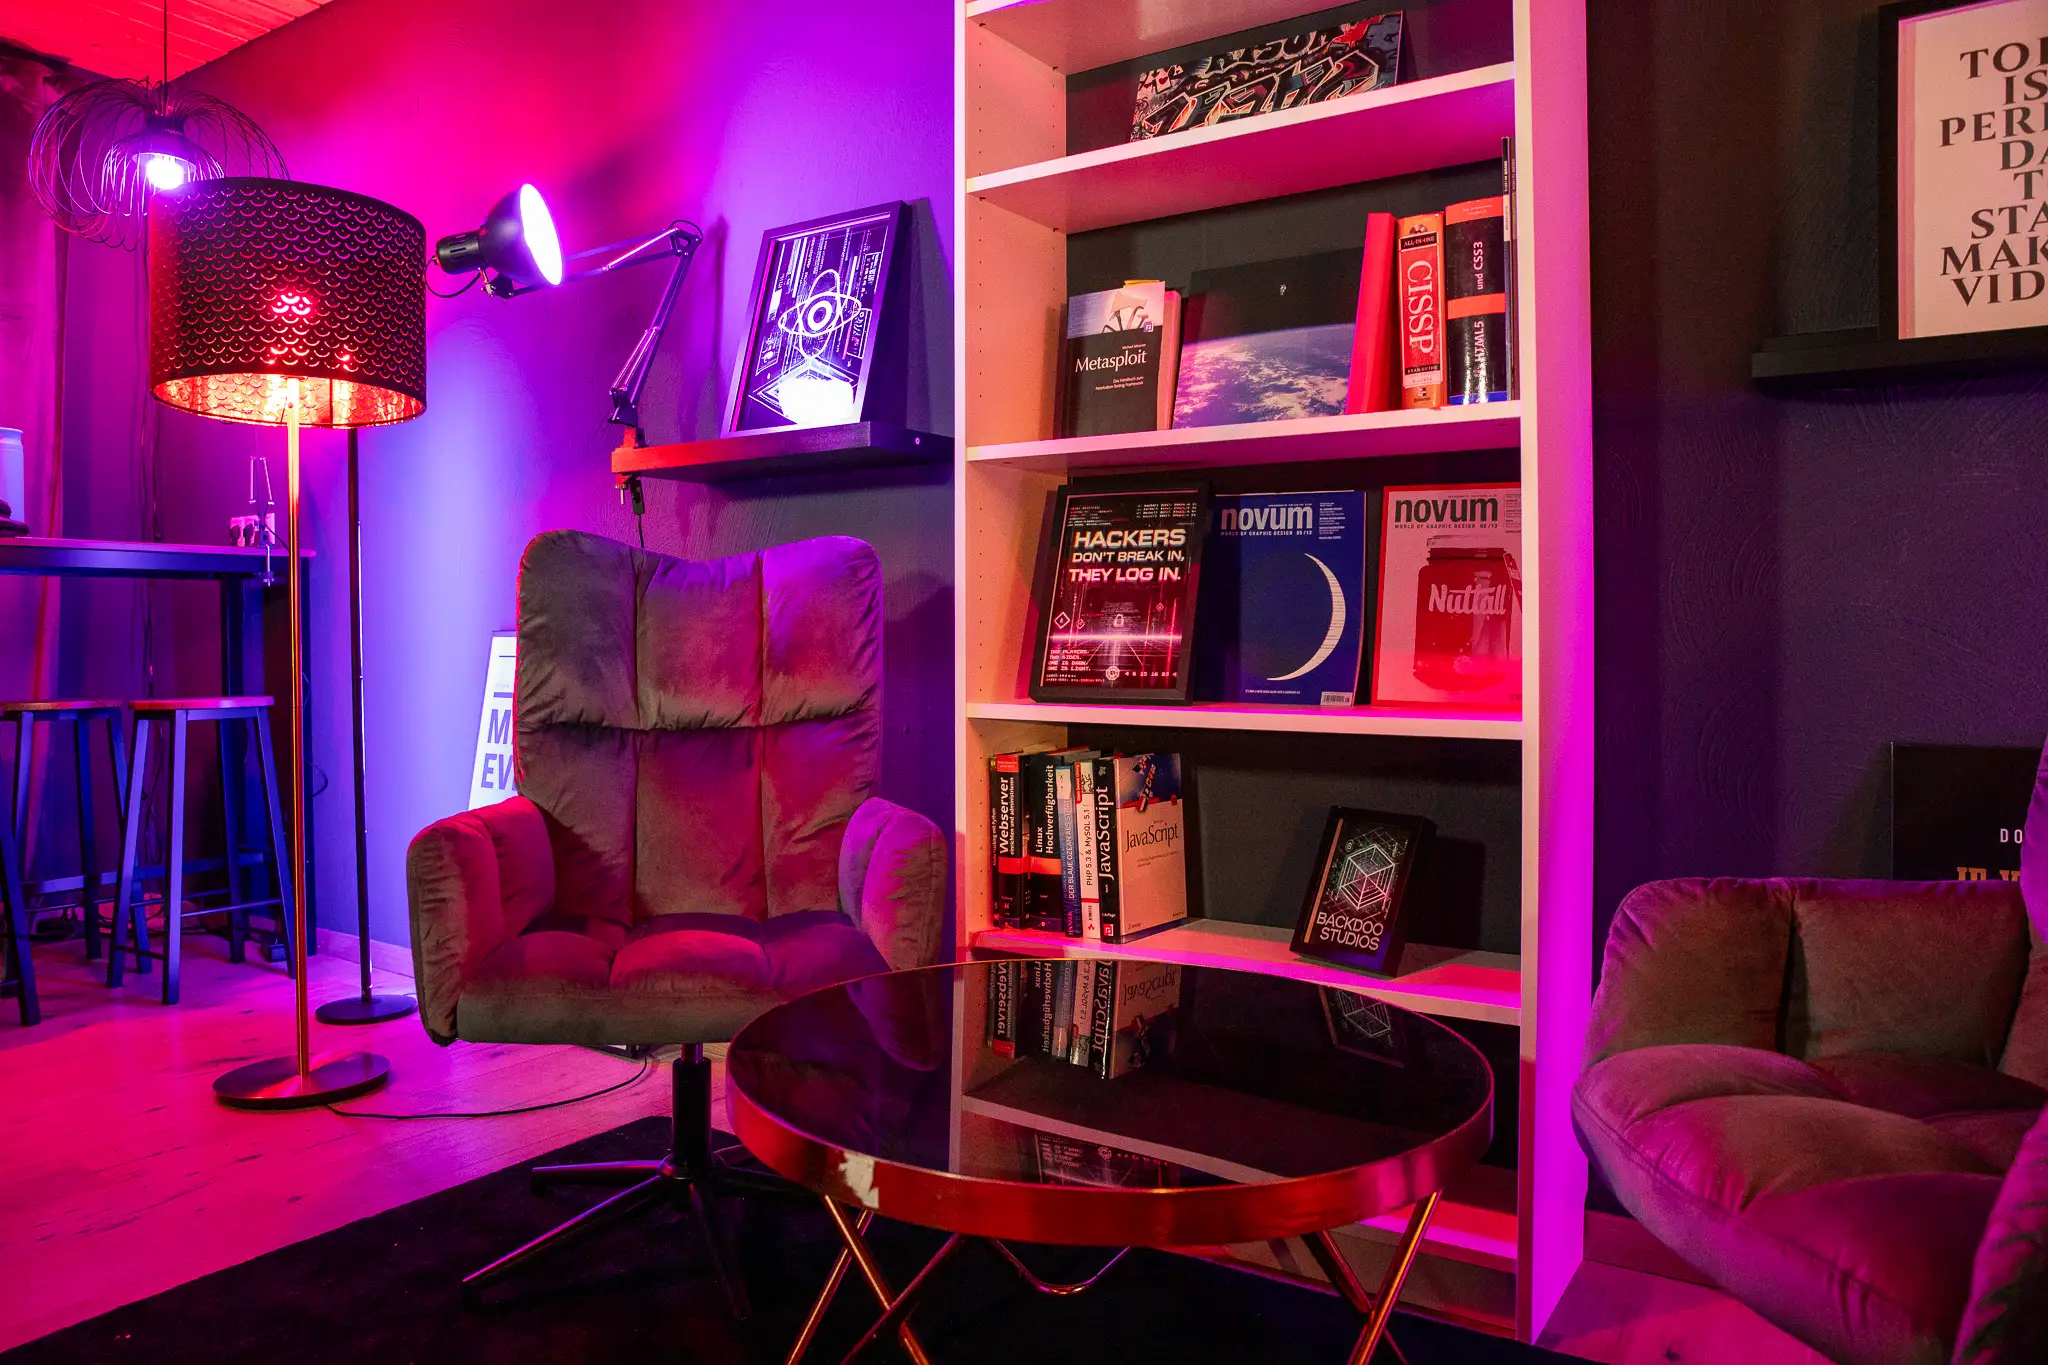
Bühne, Podcast, Studio

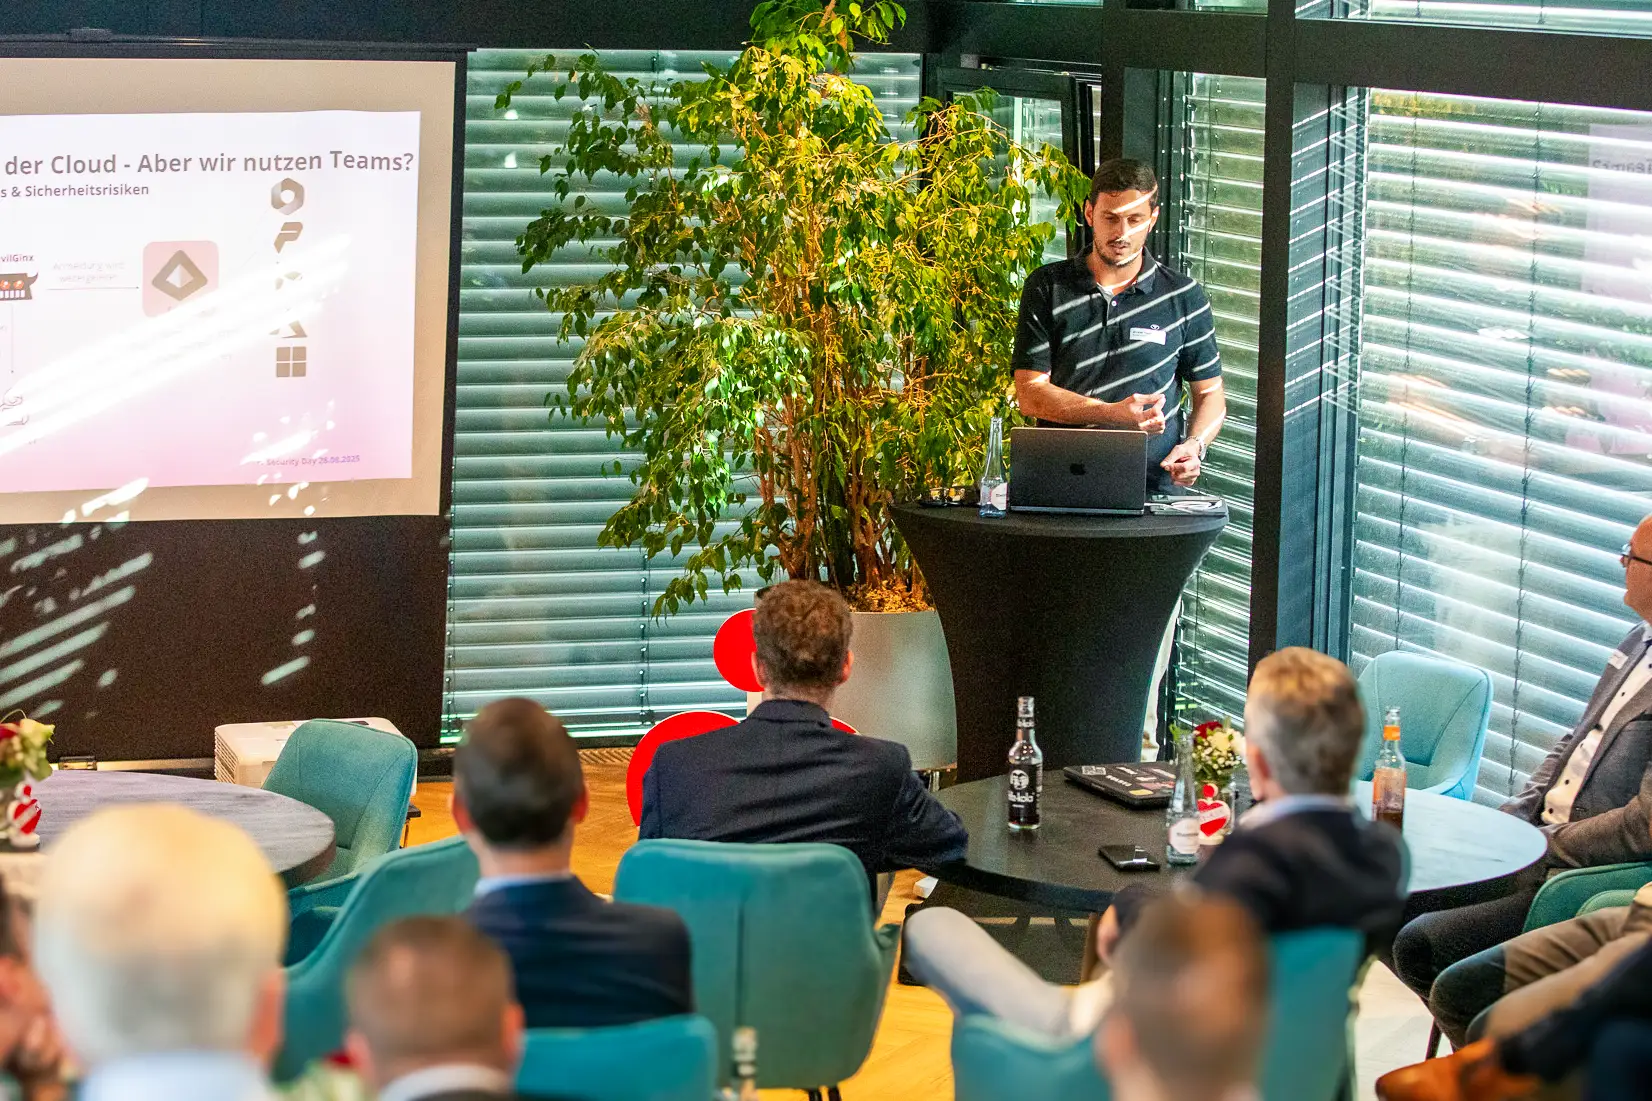
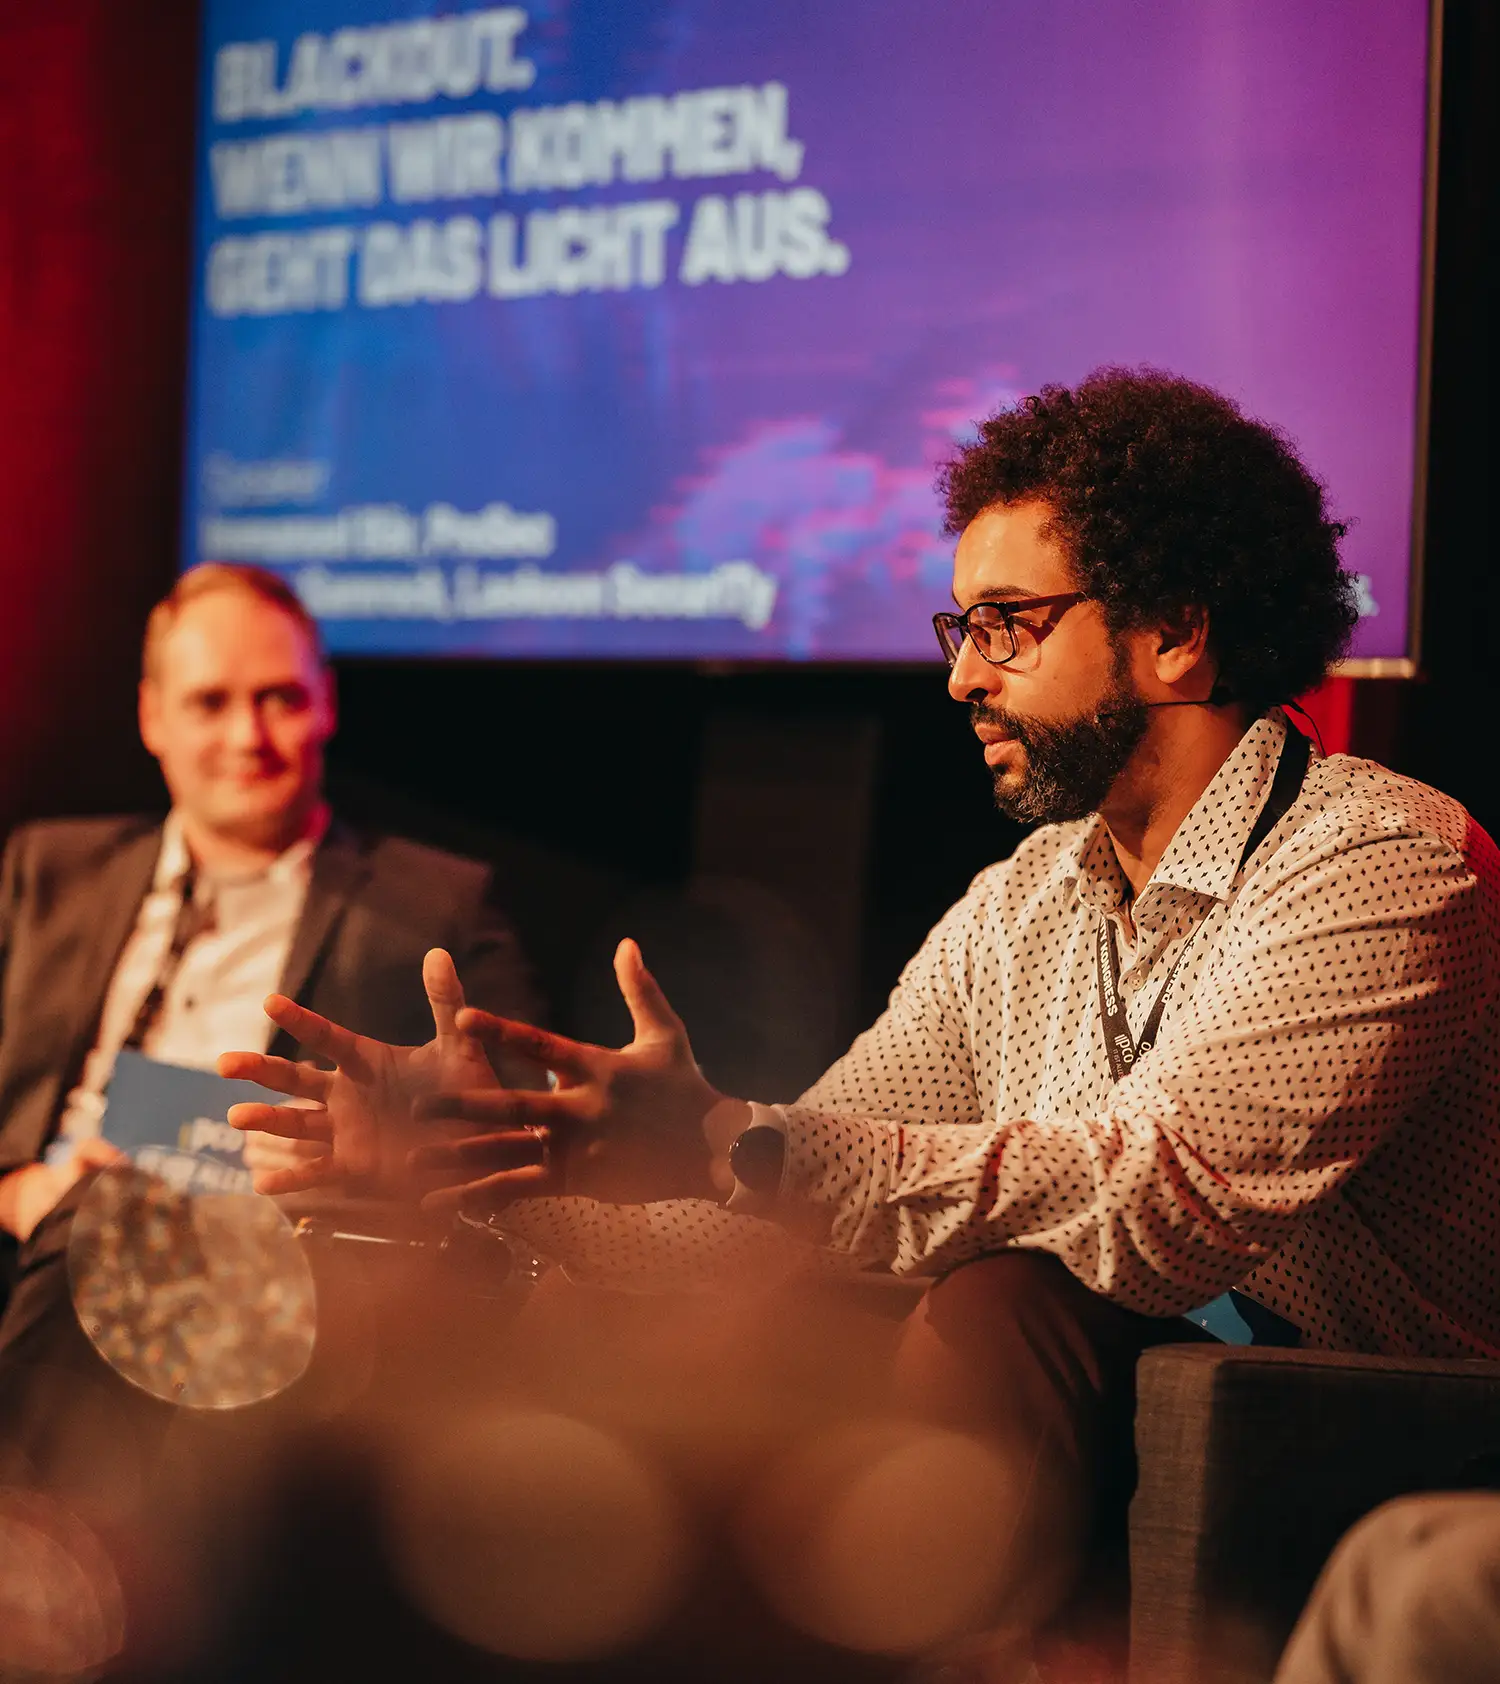
Motive für Seite, Social Media und Pressearbeit. Keine Stockbilder.

Podcast-Aufnahme mit ProSec im Studio
Podiumsdiskussion mit ProSec beim Expert Talk
Aufnahme im ProSec-Studio
Expert Talk IT-Sicherheit mit ProSec
ProSec auf dem Podium
Vortrag von ProSec auf einer Fachkonferenz

So kommt ein Vortrag zustande

Impulsvorträge für Kunden und Verbände sind in der Regel kostenfrei. Für Keynotes und Formate mit Vorbereitung vereinbaren wir ein Honorar.

Anfrage

Termin, Ort, Publikum, Dauer und Anlass in wenigen Sätzen.

Vorschlag innerhalb von zwei Werktagen

Thema, Person, Format (Vortrag, Live-Demo, Podium).

Abstimmung

Ein kurzes Gespräch zu Erwartungen, Vertraulichkeit und Technik vor Ort.

Nach dem Termin

Folien als PDF für die Teilnehmenden, wenn gewünscht ohne vertrauliche Beispiele.

Themen

Themen, zu denen wir sprechen

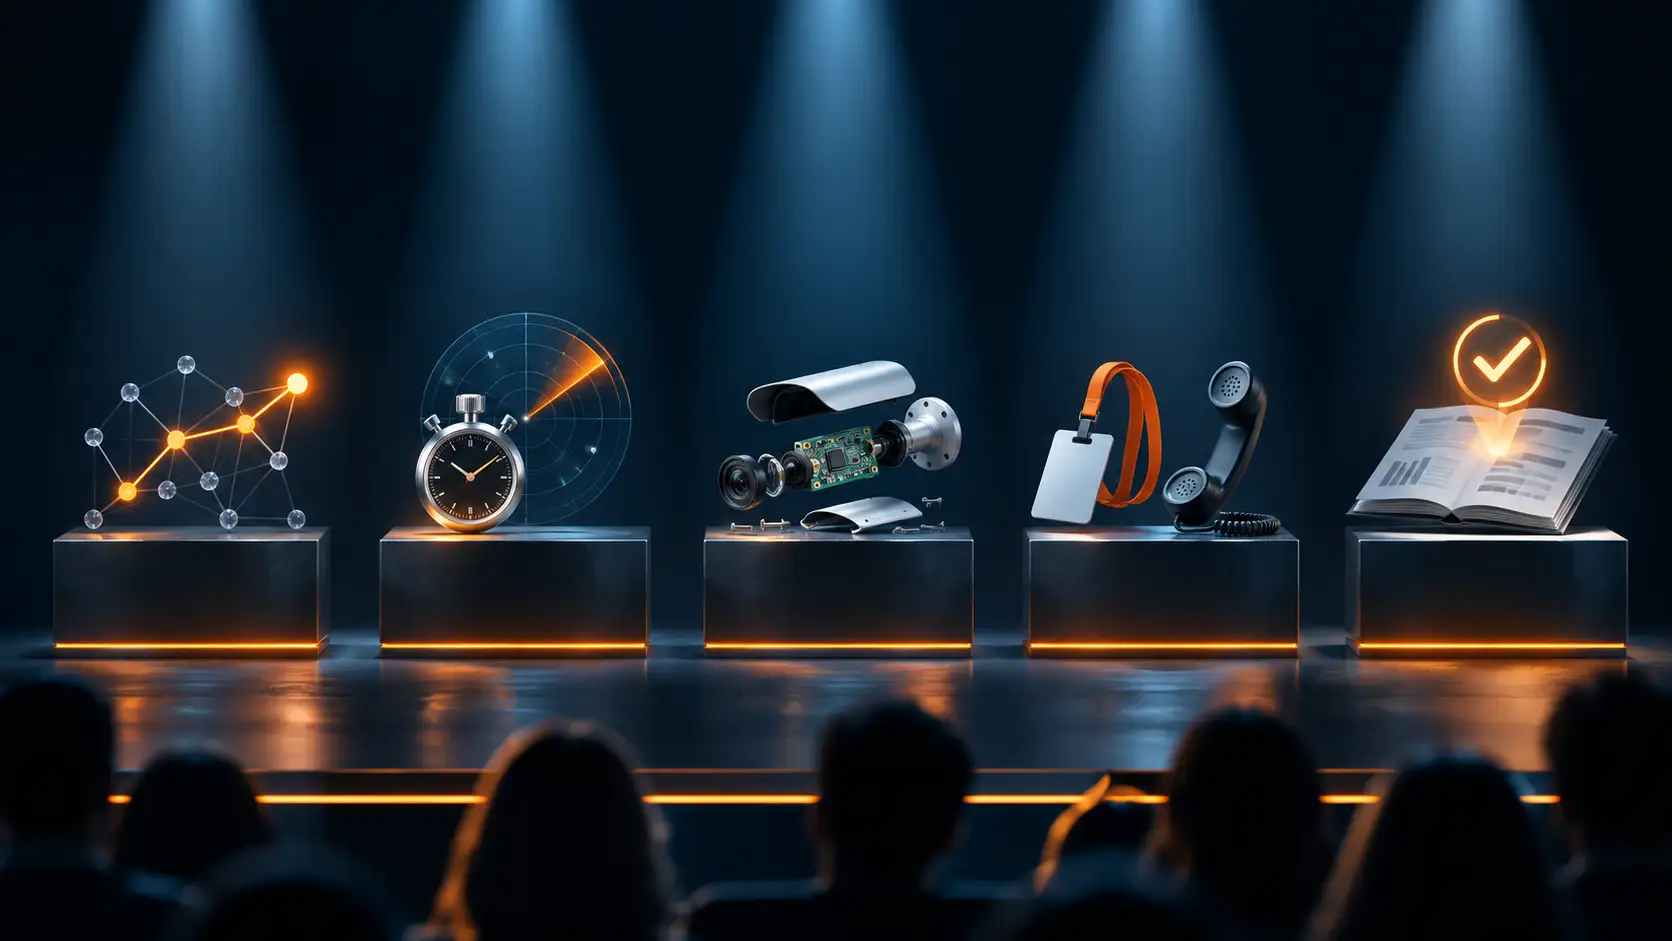
  • Active-Directory- und Entra-ID-Angriffspfade: wie Angreifer von einem Konto zur Domäne kommen
  • Red Teaming und TLPT: was eine Angriffssimulation über Erkennung und Reaktion zeigt
  • Hardware- und IoT-Sicherheit: was eine zerlegte Kamera über Produktsicherheit verrät
  • Physische Infiltration und Social Engineering: Erfahrungen aus realen Einsätzen
  • Vom Testbericht zur Behebung: warum Befunde liegen bleiben und wie man das ändert
Themenbühne mit Sicherheitssymbolen
Anfrage

Einen Speaker für Ihre Veranstaltung anfragen

Nennen Sie uns Anlass, Publikum und Termin. Wir schlagen passende Speaker und Themen vor.

Sie müssen nichts vorbereiten. Wir stimmen Inhalt und Länge des Vortrags mit Ihnen ab.

Ansprechpartner aus dem ProSec-Team
Unser Team für Beratungsgespräch und Scoping

Wir wählen aus, wer fachlich zu Ihrem Anliegen passt. Diese Person meldet sich bei Ihnen. Ab der Beauftragung übernimmt eine feste Projektleitung aus dem Fachbereich bis zum Retest.