
Schwachstellenscan, Penetrationstest und Red Teaming werden oft in einem Atemzug genannt. Sie beantworten aber unterschiedliche Fragen, brauchen unterschiedliche Reife und liefern unterschiedliche Ergebnisse. Wer das Format passend zur Frage wählt, investiert dort, wo der Erkenntnisgewinn am größten ist.
Ein Schwachstellenscan fragt: Welche bekannten Schwachstellen und Fehlkonfigurationen sind auf meinen Systemen sichtbar? Ein Penetrationstest fragt: Welche davon sind in meinem Kontext tatsächlich ausnutzbar, und wie weit kommt ein Angreifer damit? Red Teaming fragt: Erkennt und stoppt meine Organisation einen realistischen Angreifer, der ein konkretes Ziel verfolgt?
NIST SP 800-115 beschreibt Penetrationstests als Prüfung, bei der Tester reale Angriffe nachahmen, um Sicherheitsmechanismen zu umgehen. Ein Red Team emuliert dagegen die Fähigkeiten eines potenziellen Gegners gegen die Sicherheitslage des gesamten Unternehmens. Der Unterschied liegt also weniger in den Werkzeugen als im Prüfgegenstand: hier ein definierter Umfang an Systemen, dort die Organisation mit Technik, Prozessen und Menschen.
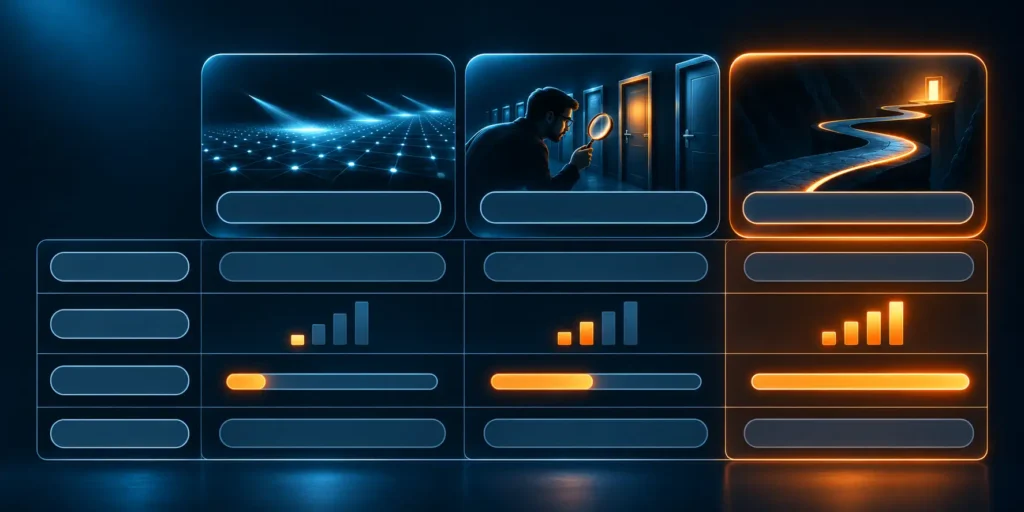
Die Reihenfolge folgt der Reife. Ein Scan gehört in den laufenden Betrieb. Ein Pentest ist der richtige Einstieg für jede Umgebung, deren tatsächliche Angreifbarkeit Sie noch nicht kennen, und bleibt es für neue Anwendungen, Migrationen und größere Änderungen. Red Teaming lohnt sich, wenn grundlegende Schwachstellen bekannt und weitgehend behoben sind, Erkennung und Reaktion aufgebaut sind und die offene Frage lautet, ob beides im Ernstfall zusammenwirkt.
Zwischen Pentest und Red Teaming liegen zwei Formate, die viele Organisationen unterschätzen. Ein Assumed-Breach-Test beginnt mit einem kompromittierten Arbeitsplatz und spart die Zeit für den Erstzugang. Eine Purple-Team-Übung spielt Angriffstechniken offen mit dem Verteidigungsteam durch und misst, was erkannt wird. Beide liefern viel Erkenntnis pro Testtag und sind eine gute Vorbereitung auf ein späteres Red Teaming.
Für den Finanzsektor hat DORA eine regulierte Form des Red Teamings eingeführt. Die Verordnung verlangt von Finanzunternehmen (außer Kleinstunternehmen) ein Programm zum Testen der digitalen operationalen Resilienz, zu dem je nach Bedarf Schwachstellenscans und Penetrationstests gehören. Darüber hinaus müssen von den Aufsichtsbehörden bestimmte Finanzunternehmen mindestens alle drei Jahre einen bedrohungsgeleiteten Penetrationstest durchführen, kurz TLPT.
Ein TLPT ist methodisch Red Teaming: verdeckt, auf Basis spezifischer Threat Intelligence und gegen die Live-Produktionssysteme, die kritische oder wichtige Funktionen tragen. Die technischen Regulierungsstandards in der Delegierten Verordnung (EU) 2025/1190 (RTS zu TLPT) schreiben eine aktive Testphase von mindestens zwölf Wochen vor und regeln Vorbereitung, Abschluss und Anforderungen an die Tester. TIBER-EU wurde an diese Standards angeglichen. In Deutschland ist die BaFin TLPT-Behörde, die Bundesbank unterstützt die Tests operativ.
Für alle anderen Unternehmen ist der TLPT-Rahmen trotzdem ein nützlicher Maßstab. Er zeigt, welche Rollen, Regeln und Nachbereitung ein Red Teaming braucht, um belastbare Ergebnisse zu liefern.
Das passende Format ergibt sich aus der Frage, die Sie beantworten wollen, und aus dem Reifegrad Ihrer Verteidigung. Ein Scan ersetzt keinen Pentest, und ein Red Teaming ersetzt keinen Pentest, solange grundlegende Schwachstellen noch offen sind. Wer die Formate nacheinander einsetzt, bekommt aus jedem den größten Erkenntnisgewinn.
Pentester bei ProSec Networks. Schreibt über das, was im Projekt auffällt.
Wir besprechen mit Ihnen Ihre Ausgangslage und empfehlen das Format, das Ihre Frage am direktesten beantwortet.
Zwei Angebote für scheinbar denselben Pentest können um ein Vielfaches auseinanderliegen. Der Grund liegt fast immer darin, was im Scoping geklärt wurde und was offen blieb. Dieser Leitfaden zeigt, welche Faktoren den Aufwand tatsächlich bestimmen und wie Sie ein Scoping-Gespräch so führen, dass das Ergebnis Ihre Frage beantwortet.
Red Teaming zeigt, wie weit ein verdeckter Angreifer mit klarem Ziel in Ihrem Unternehmen kommt und ob SOC und EDR ihn rechtzeitig bemerken.
Wie viele Schritte trennen ein Standardkonto vom Domänen-Admin? Sie sehen die realen Angriffspfade in Ihrem Active Directory und wie Sie sie unterbrechen.
Ihr Team sieht einen realistischen Angriff Schritt für Schritt und erfährt je Technik, was erkannt wird und was nicht.
Schildern Sie kurz, worum es geht. Den Zuschnitt erarbeiten wir mit Ihnen im Scoping.
Für das Beratungsgespräch müssen Sie sich nicht vorbereiten, wir führen Sie fachlich Schritt für Schritt. Ausgehend von Ihren Unternehmensabläufen und IT-Systemen ermitteln wir gemeinsam das passende Testkonzept.







Wir wählen aus, wer fachlich zu Ihrem Anliegen passt. Diese Person meldet sich bei Ihnen. Ab der Beauftragung übernimmt eine feste Projektleitung aus dem Fachbereich bis zum Retest.
Wir verwenden Cookies, und Google reCAPTCHA, das Google Fonts lädt und mit Google-Servern kommuniziert. Durch die weitere Nutzung unserer Website stimmen Sie der Verwendung von Cookies und unserer Datenschutzerklärung zu.