
Wir prüfen Ihr Unternehmen entlang der Wege, die ein Angreifer tatsächlich gehen würde. Manuell, ohne Schaden für Ihren Betrieb. Sie erhalten verifizierte Befunde, einen priorisierten Maßnahmenplan und eine Management Summary für Ihre Geschäftsführung.















Angreifer suchen den Weg des geringsten Widerstands: einen vergessenen Fernzugang, ein wiederverwendetes Dienstkonto, eine zu weit gefasste Berechtigung beim Dienstleister. Einzeln bewertet landen solche Befunde oft im mittleren CVSS-Bereich. Verkettet ergeben sie den kürzesten Weg zur Domänenübernahme.
Für Unternehmen in Homburg ist deshalb selten die Frage, ob ein Test sinnvoll ist, sondern welcher. Wir testen dort, wo Ihr Risiko liegt: an der externen Infrastruktur, im internen Netz mit Active Directory, in Web-Anwendungen und APIs, in Cloud und Microsoft 365. Häufige Anlässe sind NIS2-Pflichten, Nachweise für Kunden, Auditoren und Cyberversicherer oder ein neues System vor dem Go-live.
Ein externer Penetrationstest prüft, was aus dem Internet über Sie erreichbar ist, auch Systeme, die in keiner Inventarliste stehen.
Ein interner Penetrationstest zeigt, welche Angriffspfade von einem gewöhnlichen Benutzerkonto in Ihrer Domäne zu Domänen-Admin-Rechten und kritischen Systemen führen.
Ein Web-Application-Pentest prüft, ob sich Ihre Webanwendung und ihre APIs technisch oder über die Geschäftslogik missbrauchen lassen.
Wir prüfen die Konfiguration Ihrer Cloud und zeigen, wie weit ein Angreifer mit einer übernommenen Identität in Entra ID, Microsoft 365 und Azure kommt.
Remote über gesicherte Zugänge oder vor Ort. Für Kunden außerhalb unserer Standorte gilt: Wir kommen zu Ihnen.
Penetrationstests mit verifizierten Befunden statt ungefilterter Scanner-Ergebnisse, bewertet nach ihrer tatsächlichen Ausnutzbarkeit. Jedes Assessment endet mit einer Prüfbescheinigung für Kunden, Auditoren und Versicherer.
Mitgründer und Group CEO der ProSec-Gruppe
Wie wir arbeiten und wofür wir stehen, erklärt Tim Schughart, Mitgründer von ProSec.
Ich habe ProSec 2016 gemeinsam mit Immanuel Bär gegründet. Unsere Pentester denken in Angriffsketten, nicht in Checklisten. Unsere Berater sorgen dafür, dass aus den Befunden Maßnahmen werden, die Ihr Team umsetzen kann. Beides gehört für uns zusammen.
Wir verkaufen weder Hard- noch Software. Unsere Empfehlungen folgen allein dem Befund. Passt ein Test nicht zu Ihrer Frage, sagen wir das im Scoping, auch wenn der Auftrag dann kleiner wird.
Was wir in Projekten finden, melden wir koordiniert an die Hersteller. Unsere Erfahrung bringen wir dort ein, wo Regeln entstehen, etwa bei der Anpassung des § 202c StGB.
Über 70 Menschen arbeiten in der ProSec-Gruppe daran, vom Campus in Mendig sowie aus Berlin und München.
Alle Ergebnisse beruhen auf denselben Befunden, aufbereitet für jeden, der sie braucht: technische Erkenntnisse mit Nachweis und CVSS-Bewertung für Ihr IT-Team, ein priorisierter Maßnahmenplan für die Umsetzung, eine Management Summary für Geschäftsführung und Gremien und eine Prüfbescheinigung für Kunden, Auditoren und Versicherer.
Jeder Bericht durchläuft vor der Übergabe die Qualitätssicherung im Vier-Augen-Prinzip. Ergebnisdokumente löschen wir 14 Tage nach Übergabe, bei laufender Zusammenarbeit nach deren Abschluss.
Kritische Befunde melden wir sofort, nicht erst im Bericht.
Jeder Befund wird mit Nachweis, CVSS-Bewertung sowie Auswirkung und Relevanz für Ihre Umgebung dokumentiert. Dazu erhalten Sie eine Übersicht der betroffenen Systeme und Geräte. Alle Befunde sind nachvollziehbar dokumentiert und auf Wunsch in einem Retest überprüfbar.
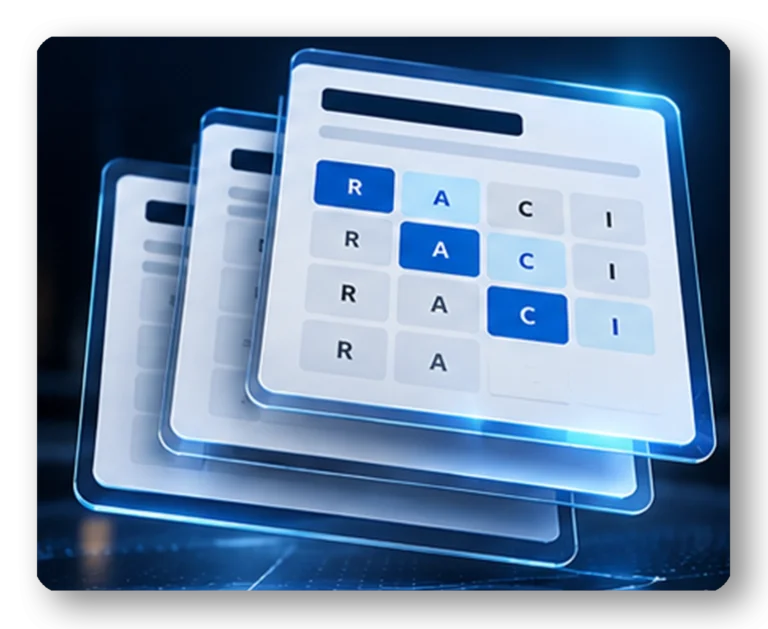
Ein priorisierter Actionplan mit klaren Verantwortlichkeiten, optional geschärft im Technischen Workshop mit Ihrem Team. Er ist die Grundlage für die Behebung und auf Wunsch begleiten wir die Umsetzung bis zum Retest.
Lage, Risiko und Entscheidungsbedarf auf wenigen Seiten, verständlich ohne technisches Vorwissen. Damit nehmen Sie Geschäftsführung, Gremien und Fachbereiche mit, um das Ergebnis zu vermitteln und Handlungsbedarf aufzuzeigen.
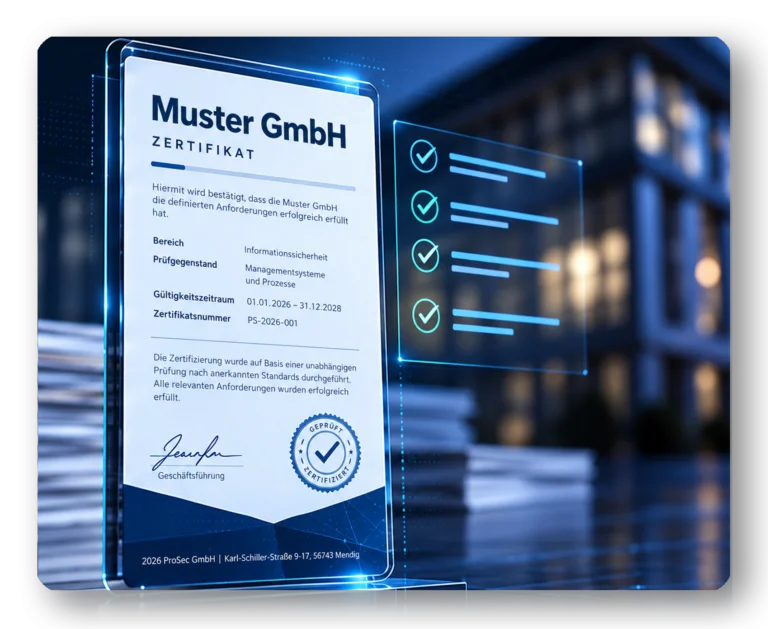
Die Bestätigung der durchgeführten Prüfung, ohne technische Details preiszugeben. Für Kunden, Auditoren, Aufsicht und Ihre Cyberversicherung.
Den Umfang legen wir gemeinsam im Scoping fest: welche Systeme geprüft werden, welche nicht und wie wir kritische Befunde melden. Danach prüfen wir manuell nach anerkannten Standards wie OWASP, PTES und MITRE ATT&CK und bewerten jede Schwachstelle nach ihrer tatsächlichen Ausnutzbarkeit in Ihrem Unternehmen.
Wir legen Ziel, Umfang und Rules of Engagement fest und prüfen Ihre Umgebung aus Sicht eines Angreifers, ohne Ihren Betrieb zu stören. Jeden Befund verifizieren wir manuell.
Sie erhalten den Bericht mit Management Summary. In der technischen Nachbesprechung gehen wir Befunde und Prioritäten mit Ihrem Team durch. Auf Wunsch stellen wir die Ergebnisse Ihrer Geschäftsführung vor.
Im Technischen Workshop schärfen wir den Maßnahmenplan mit Ihrem Team. Auf Wunsch begleiten wir die Umsetzung. Der Retest belegt, dass die Lücken geschlossen sind.
Tests vor Ort, Workshops und Präsentationen führen wir dort durch, wo Ihre Systeme und Ihre Teams sind. Von unseren Standorten in Mendig, Berlin und München aus betreuen wir Kunden deutschlandweit. Für Kunden außerhalb unserer Standorte gilt: Wir kommen zu Ihnen.
Viele Tests laufen über gesicherte Zugänge oder ein Remote-Gateway, das nur während der vereinbarten Tests aktiv ist.
Physische Infiltration, OT-Prüfungen im Wartungsfenster und Technische Workshops führen wir bei Ihnen durch.
Die Pentest Box ist ein vorkonfiguriertes Gerät, das Ihr Team in das Zielnetz hängt. Es baut eine verschlüsselte Verbindung zu uns auf, die nur im vereinbarten Zeitfenster aktiv ist, und wird nach dem Test zurückgeschickt oder gelöscht.
Programme über Länder und Gesellschaften hinweg, mit einheitlicher Methodik und einem Ansprechpartner.
Ein Penetrationstest legt auch Lücken offen, für die jemand im Haus oder beim Dienstleister zuständig ist. Wir suchen keine Schuldigen. Wir arbeiten mit Ihrem IT-Team und Ihren Dienstleistern an Lösungen, die alle mittragen, und geben unser Wissen weiter statt nur einen Bericht.
Aus dem Test wird eine Reihenfolge, mit der Ihr Team am nächsten Tag beginnen kann.
Seit 2016 haben wir über 1.300 Assessments durchgeführt, für Mittelstand, Konzerne, KRITIS-Betreiber und öffentliche Auftraggeber. Informationssicherheit und Qualitätsmanagement sind nach ISO/IEC 27001 und ISO 9001 zertifiziert.
„Bereits wenige Wochen nach Projektabschluss konnten wir dank des pragmatischen und lösungsorientierten Reports der ProSec 80 % aller empfohlenen Härtungen und Prozessoptimierungen durchführen und arbeiten weiterhin effizient und priorisiert an der vollständigen Bearbeitung.“
David Sandfort, Cyber Security Officer, Ranger Marketing & Vertriebs GmbH
Nachweis für Dritte, ein Blick in den Bericht vor der Beauftragung oder eine Prüfung gegen ein Ziel statt gegen einen Umfang.
Jedes Assessment von ProSec endet mit einer Prüfbescheinigung, die Zeitraum, Umfang und Methodik belegt, ohne Befunddetails offenzulegen.
Der anonymisierte Musterbericht zeigt Ihnen vor der Beauftragung, wie wir Arbeitsgrundlage für Ihr Team und Entscheidungsvorlage für die Leitung in einem Dokument lösen.
Wenn nicht ein definierter Umfang, sondern ein Ziel geprüft werden soll: wie weit ein Angreifer kommt und wann er bemerkt wird.
Im ersten Gespräch, rund 30 Minuten und vertraulich, klären wir, welche Frage Ihr Test beantworten soll und wer die Antwort am Ende braucht. Danach erhalten Sie ein Angebot mit festem Umfang.
Sie müssen sich nicht vorbereiten, wir führen Sie fachlich Schritt für Schritt.
Diese Fragen erreichen uns zu Cyberangriffe am häufigsten. Was fehlt, klären wir gern persönlich im Beratungsgespräch.
Tests vor Ort, Workshops und Präsentationen führen wir dort durch, wo Ihre Systeme und Ihre Teams sind. Viele Tests laufen remote über gesicherte Zugänge oder ein Remote-Gateway, das nur während der vereinbarten Tests aktiv ist. Für Kunden außerhalb unserer Standorte gilt: Wir kommen zu Ihnen.
Für eine belastbare Aussage meist nicht. Ein Scan zeigt bekannte Schwachstellen, aber nicht, welche davon in Ihrem Kontext wirklich einen Weg öffnen, und er erkennt weder Fehlkonfigurationen im Zusammenspiel noch Schatten-IT zuverlässig. Wir prüfen manuell, verifizieren verwertbare Funde und ordnen sie in Angriffsketten ein.
Eine Schwachstellenanalyse findet bekannte Schwachstellen automatisiert und bestätigt die Funde manuell, damit keine Fehlalarme im Bericht landen. Ein Pentest geht weiter: Er nutzt Schwachstellen kontrolliert aus und zeigt, welche Wege tatsächlich in Ihr Netz führen. Die Analyse eignet sich für die regelmäßige Überwachung, der Pentest für eine belastbare Aussage zur Angreifbarkeit.
Kritische Befunde melden wir sofort an Ihren benannten Ansprechpartner und warten damit nicht auf den Bericht. Das gilt besonders für leicht ausnutzbare Schwachstellen an erreichbaren Systemen und für Hinweise auf eine bereits laufende Kompromittierung. Das weitere Vorgehen stimmen wir dann gemeinsam ab.
Jedes Assessment von ProSec endet mit einer Prüfbescheinigung, die Zeitraum, Umfang und Methodik belegt, ohne Befunddetails offenzulegen. Ausgerichtet auf §§ 30 und 39 BSIG, Art. 24 und 25 DORA, ISO/IEC 27001, Anhang A 8.8, VDA ISA und PCI DSS, Anforderung 11.4.
Wir verwenden Cookies, und Google reCAPTCHA, das Google Fonts lädt und mit Google-Servern kommuniziert. Durch die weitere Nutzung unserer Website stimmen Sie der Verwendung von Cookies und unserer Datenschutzerklärung zu.






